
Die NIS2-Richtlinie (Network and Information Security) ist die neueste EU-Regelung, die die gemeinsame Cybersicherheit der Mitgliedstaaten verbessern soll. Sie ist im Januar 2023 in Kraft getreten, und alle betroffenen Organisationen müssen die neuen Anforderungen seit dem 18. Oktober 2024 erfüllen. Die NIS2-Richtlinie soll sicherstellen, dass alle Organisationen, die eine wesentliche Funktion für die Gesellschaft erfüllen, ein hohes Maß an Cybersicherheit haben.
In diesem Beitrag geben wir Ihnen eine Zusammenfassung von NIS2. Wir erklären, was NIS2 ist, für welche Organisationen die Richtlinie gilt, welche neuen Sicherheitsanforderungen erfüllt werden müssen und wie sie durchgesetzt werden. Außerdem geben wir Ihnen vier Schritte an die Hand, mit denen Sie Ihre NIS2-Arbeit beginnen können. Hier erfahren Sie, worum es geht, ob NIS2 für Ihre Organisation gilt und was Sie tun sollten, wenn das der Fall ist.

Inhaltsverzeichnis
- Was ist die NIS2-Richtlinie?
- Warum NIS2 entwickelt wurde
- Betrifft NIS2 Ihre Organisation?
- Sektoren mit hoher Kritikalität in der NIS2-Richtlinie
- Sonstige kritische Sektoren in der NIS2-Richtlinie
- Wesentliche und wichtige Einrichtungen nach NIS2
- Was, wenn meine Organisation nicht in der EU ansässig ist?
- Was, wenn die NIS2-Richtlinie nicht für mich gilt?
- Die drei übergeordneten Ziele der NIS2-Richtlinie
- Vier Bereiche mit neuen Anforderungen in der NIS2-Richtlinie
- NIS2-Anforderungen
- Was bedeutet das für Ihre Organisation?
- Unsere Empfehlungen für Ihre Organisation
- Security Awareness Training in der NIS2-Richtlinie
- Cyberhygiene in der NIS2-Richtlinie
Was ist die NIS2-Richtlinie?
Die NIS2-Richtlinie ist eine EU-Regelung, die alle Mitgliedstaaten und alle Organisationen, die Dienste in der EU erbringen, seit dem 18. Oktober 2024 einhalten müssen. Im Kern soll die NIS2-Richtlinie kritische Organisationen und Infrastrukturen in der EU vor Cyberbedrohungen schützen und ein hohes gemeinsames Sicherheitsniveau in der gesamten EU erreichen.
Um dieses Ziel zu erreichen, konzentriert sich NIS2 auf Organisationen, die wesentliche Dienste erbringen.
Von diesen Organisationen hängt das normale Funktionieren der Gesellschaft ab. Jede Störung kann also große und ernste Folgen haben, zum Beispiel für die Wirtschaft oder die öffentliche Gesundheit in der EU.
Die Richtlinie enthält strengere Sicherheitsanforderungen, neue Meldepflichten und erweiterte Durchsetzungsmaßnahmen für einen größeren Kreis von Organisationen als die erste NIS-Richtlinie.
Einfach gesagt: Es sind neue Sicherheitsanforderungen für die Unternehmen und Organisationen, auf die wir am meisten angewiesen sind.
Unter die NIS2-Richtlinie fallen Unternehmen und Organisationen, die Dienste erbringen, die für gesellschaftliche und wirtschaftliche Tätigkeiten unverzichtbar sind.
Warum NIS2 entwickelt wurde
Wir wissen, dass Sie es kaum erwarten können, alle Neuerungen von NIS2 kennenzulernen.
Aber vorher...
Wir finden, wir sollten mit etwas Hintergrundwissen beginnen.
Die erste Cybersicherheitsregelung der EU, die NIS-Richtlinie von 2016, musste aktualisiert werden, um die EU vor neuen Cyberbedrohungen zu schützen. Während der COVID-19-Pandemie nahmen Cyberangriffe weltweit zu, was die Europäische Kommission dazu veranlasste, eine neue und verbesserte NIS2-Richtlinie vorzuschlagen.
„Wir sind besonders begeistert vom Potenzial der Richtlinie, Cybersicherheitsmaßnahmen in der gesamten EU zu harmonisieren. Das ist entscheidend für Start-ups wie unseres, die in einem digital vernetzten Umfeld arbeiten. Indem wir NIS2 einhalten, umgehen wir nicht einfach eine Vorschrift, sondern beteiligen uns aktiv an einer Bewegung, die den Weg für sicherere und zuverlässigere digitale Erlebnisse ebnet.“ Oliver Goodwin, Inhaber, Synthesys AI Studio
Die NIS2-Richtlinie schließt die Lücken der ursprünglichen NIS-Richtlinie, indem sie neue kritische Sektoren aufnimmt, die Sicherheitsanforderungen verschärft, die Sicherheit der Lieferkette adressiert und die Meldepflichten und die Durchsetzung ausweitet.
Im Oktober 2024 hat NIS2 die ursprüngliche NIS-Richtlinie abgelöst. Ziel ist es, Anbieter wesentlicher Dienste besser auf die heutigen Cybersicherheitsrisiken vorzubereiten.
NIS2 ersetzt die NIS-Richtlinie. Sie verpflichtet mehr Organisationen, strengere Cybersicherheitsanforderungen zu erfüllen.
Aber gilt Ihre Organisation als unverzichtbar für gesellschaftliche und wirtschaftliche Tätigkeiten?
Natürlich halten wir alle unser eigenes Unternehmen für unverzichtbar. In diesem Fall müssen wir aber schauen, was die NIS2-Richtlinie sagt.
Betrifft NIS2 Ihre Organisation?
Ja, das ist die Frage, die sich gerade alle stellen.
NIS2 betrifft Sie, wenn Sie in einem der Sektoren tätig sind, für die bereits die ursprüngliche NIS-Richtlinie galt, oder in einem der Sektoren, die NIS2 neu hinzugefügt hat.
Wenn Sie nicht sicher sind, ob das auf Sie zutrifft, keine Sorge! In den nächsten Abschnitten helfen wir Ihnen, das herauszufinden.
Die ursprüngliche NIS-Richtlinie galt für Organisationen in den folgenden Sektoren:
Gesundheitswesen
Digitale Infrastruktur
Verkehr
Wasserversorgung
Anbieter digitaler Dienste
Bankwesen und Finanzmarktinfrastrukturen
Energie
Die neue NIS2-Richtlinie umfasst 18 verschiedene Sektoren mit Teilsektoren
NIS2 verwendet viele verschiedene Begriffe, um die Sektoren zu beschreiben, für die sie gilt. Deshalb gehen wir sie nacheinander mit Ihnen durch.
Wir lassen das Juristendeutsch beiseite und sagen Ihnen, was Sie wissen müssen.
Schauen wir uns zunächst alle 18 Sektoren an, für die NIS2 gilt.
Die NIS2-Richtlinie teilt diese Sektoren in zwei Kategorien ein: Sektoren mit hoher Kritikalität und sonstige kritische Sektoren. Warum diese Kategorien wichtig sind, erklären wir später. Prüfen Sie jetzt erst einmal, ob und wo Ihre Organisation dazugehört.
Sektoren mit hoher Kritikalität in der NIS2-Richtlinie
Die folgenden 11 Sektoren gelten in NIS2 als Sektoren mit hoher Kritikalität. Zu jedem Sektor haben wir die Teilsektoren aufgeführt und was dazugehört. Wenn Sie im Text der NIS2-Richtlinie mitlesen: Diese Sektoren stehen in Anhang I.

1. ENERGIE
Elektrizität
Umfasst:
- Stromversorger
- Verteilernetzbetreiber
- Übertragungsnetzbetreiber
- Erzeuger
- Nominierte Strommarktbetreiber
- Marktteilnehmer, die Aggregierungs-, Laststeuerungs- oder Energiespeicherdienste erbringen
- Betreiber von Ladepunkten, die Endnutzern Ladedienste erbringen, auch im Namen und Auftrag eines Mobilitätsdienstleisters
Fernwärme und -kälte
Umfasst Betreiber von Fernwärme- oder Fernkälteversorgung.
Erdöl
Umfasst:
- Betreiber von Ölfernleitungen
- Betreiber von Anlagen zur Produktion, Raffination, Aufbereitung, Speicherung und Fernleitung von Erdöl
- Zentrale Bevorratungsstellen
Erdgas
Umfasst:
- Versorgungsunternehmen
- Verteilernetzbetreiber
- Fernleitungsnetzbetreiber
- Betreiber von Speicheranlagen
- Betreiber von LNG-Anlagen
- Erdgasunternehmen
- Betreiber von Anlagen zur Raffination und Aufbereitung von Erdgas
Wasserstoff
Umfasst Betreiber im Bereich Wasserstofferzeugung, -speicherung und -fernleitung.
2. VERKEHR
Luftverkehr
Umfasst:
- Gewerbliche Luftfahrtunternehmen
- Flughafenleitungsorgane, Flughäfen und Einrichtungen, die Nebenanlagen in Flughäfen betreiben
- Betreiber von Verkehrsmanagement- und Verkehrssteuerungssystemen, die Flugverkehrskontrolldienste (ATC) erbringen
Schienenverkehr
Umfasst:
- Infrastrukturbetreiber
- Eisenbahnunternehmen, einschließlich Betreibern von Serviceeinrichtungen
Schifffahrt
Umfasst:
- Unternehmen der Binnen-, See- und Küstenschifffahrt für Personen- und Güterbeförderung, nicht aber die einzelnen von diesen Unternehmen betriebenen Schiffe
- Leitungsorgane von Häfen, einschließlich ihrer Hafenanlagen und Einrichtungen, die innerhalb von Häfen befindliche Anlagen und Ausrüstung betreiben
- Betreiber von Schiffsverkehrsdiensten (VTS)
Straßenverkehr
Umfasst:
- Straßenverkehrsbehörden, die für Verkehrsmanagement und -steuerung zuständig sind, außer öffentlichen Stellen, für die das Verkehrsmanagement oder der Betrieb intelligenter Verkehrssysteme nur ein nicht wesentlicher Teil ihrer allgemeinen Tätigkeit ist
- Betreiber intelligenter Verkehrssysteme
3. BANKWESEN
Umfasst Kreditinstitute.
4. FINANZMARKTINFRASTRUKTUREN
Umfasst:
- Betreiber von Handelsplätzen
- Zentrale Gegenparteien (CCPs)
5. GESUNDHEITSWESEN
Umfasst:
- Gesundheitsdienstleister
- EU-Referenzlaboratorien
- Einrichtungen, die Forschungs- und Entwicklungstätigkeiten in Bezug auf Arzneimittel ausüben
- Einrichtungen, die pharmazeutische Erzeugnisse und Zubereitungen herstellen
- Einrichtungen, die Medizinprodukte herstellen, die während einer Notlage im Bereich der öffentlichen Gesundheit als kritisch gelten
6. TRINKWASSER
Umfasst Lieferanten und Unternehmen der Versorgung mit Wasser für den menschlichen Gebrauch, außer Versorgern, für die die Versorgung mit Wasser für den menschlichen Gebrauch nur ein nicht wesentlicher Teil ihrer allgemeinen Tätigkeit der Versorgung mit anderen Waren und Gütern ist.
7. ABWASSER
Umfasst Unternehmen, die kommunales Abwasser, häusliches Abwasser oder industrielles Abwasser sammeln, entsorgen oder behandeln, außer Unternehmen, für die dies nur ein nicht wesentlicher Teil ihrer allgemeinen Tätigkeit ist.
8. DIGITALE INFRASTRUKTUR
Umfasst:
- Betreiber von Internet-Knoten (IXP)
- DNS-Diensteanbieter, außer Betreibern von Root-Namenservern
- TLD-Namenregister
- Anbieter von Cloud-Computing-Diensten
- Anbieter von Rechenzentrumsdiensten
- Betreiber von Inhaltszustellnetzen (CDN)
- Vertrauensdiensteanbieter
- Anbieter öffentlicher elektronischer Kommunikationsnetze
- Anbieter öffentlich zugänglicher elektronischer Kommunikationsdienste
9. VERWALTUNG VON IKT-DIENSTEN (B2B)
Umfasst:
- Anbieter verwalteter Dienste (Managed Service Provider)
- Anbieter verwalteter Sicherheitsdienste (Managed Security Service Provider)
10. ÖFFENTLICHE VERWALTUNG
Umfasst:
- Einrichtungen der öffentlichen Verwaltung von Zentralregierungen
- Einrichtungen der öffentlichen Verwaltung auf regionaler Ebene
- Die Mitgliedstaaten können NIS2 anwenden auf: (a) Einrichtungen der öffentlichen Verwaltung auf lokaler Ebene; (b) Bildungseinrichtungen, insbesondere wenn sie kritische Forschungstätigkeiten ausüben
- Gilt nicht für Einrichtungen der öffentlichen Verwaltung, die in den Bereichen nationale Sicherheit, öffentliche Sicherheit, Verteidigung oder Strafverfolgung tätig sind, einschließlich der Verhütung, Ermittlung, Aufdeckung und Verfolgung von Straftaten
11. WELTRAUM
Umfasst Betreiber von Bodeninfrastruktur, die sich im Eigentum von Mitgliedstaaten oder privaten Parteien befindet und von diesen verwaltet und betrieben wird und die Erbringung weltraumgestützter Dienste unterstützt, außer Anbietern öffentlicher elektronischer Kommunikationsnetze.
Als Nächstes schauen wir uns die sonstigen kritischen Sektoren in NIS2 an. Sektoren, die bereits oben aufgeführt sind, werden nicht noch einmal genannt.
Sonstige kritische Sektoren in der NIS2-Richtlinie
Die NIS2-Richtlinie definiert 7 sonstige kritische Sektoren. Hier sind sie mit ihren Teilsektoren und einer Beschreibung, was dazugehört. Übrigens: Sie stehen in Anhang II der NIS2-Richtlinie, falls Sie Ihr Juristendeutsch auffrischen möchten.
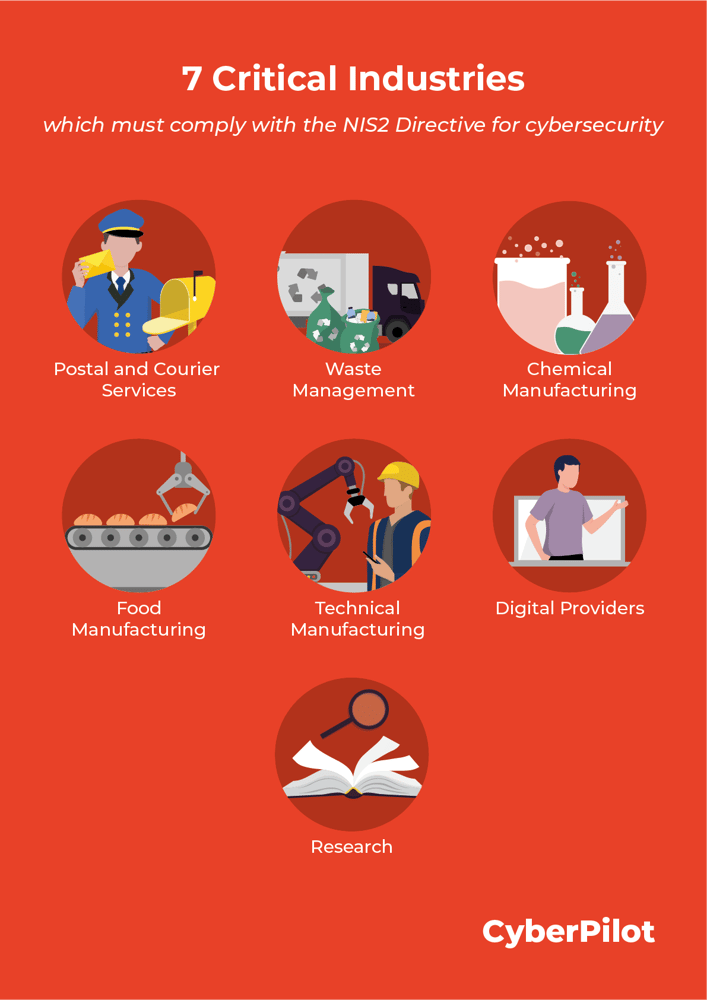
1. POST- UND KURIERDIENSTE
Umfasst Postdiensteanbieter einschließlich Anbietern von Kurierdiensten.
2. ABFALLBEWIRTSCHAFTUNG
Umfasst Unternehmen der Abfallbewirtschaftung, außer Unternehmen, für die die Abfallbewirtschaftung nicht die Hauptwirtschaftstätigkeit ist.
3. HERSTELLUNG, PRODUKTION UND VERTRIEB VON CHEMIKALIEN
Umfasst Unternehmen, die Stoffe herstellen und Stoffe oder Gemische vertreiben, sowie Unternehmen, die Erzeugnisse aus Stoffen oder Gemischen produzieren.
4. PRODUKTION, VERARBEITUNG UND VERTRIEB VON LEBENSMITTELN
Umfasst Lebensmittelunternehmen, die im Großhandel sowie in der industriellen Produktion und Verarbeitung tätig sind.
5. VERARBEITENDES GEWERBE / HERSTELLUNG VON WAREN
Umfasst:
- Herstellung von Medizinprodukten und In-vitro-Diagnostika
- Herstellung von Datenverarbeitungsgeräten, elektronischen und optischen Erzeugnissen
- Herstellung von elektrischen Ausrüstungen
- Maschinenbau (a. n. g.)
- Herstellung von Kraftwagen, Anhängern und Sattelanhängern
- Sonstiger Fahrzeugbau
6. ANBIETER DIGITALER DIENSTE
Umfasst:
- Anbieter von Online-Marktplätzen
- Anbieter von Online-Suchmaschinen
- Anbieter von Plattformen für Dienste sozialer Netzwerke
7. FORSCHUNG
Umfasst Forschungseinrichtungen – also Einrichtungen, deren Hauptziel die angewandte Forschung oder experimentelle Entwicklung ist und die die Forschungsergebnisse für kommerzielle Zwecke nutzen, nicht aber Bildungseinrichtungen.
Wenn Ihre Organisation also in einem der oben genannten Sektoren tätig ist, egal ob mit hoher Kritikalität oder sonstiger kritischer Sektor, dann kann NIS2 für Sie gelten.
Und jetzt?
Tief durchatmen hilft. Nur ein Scherz, zumindest halb.
Es ist Zeit, über zwei weitere Kategorien von Organisationen in NIS2 zu sprechen.
Wesentliche und wichtige Einrichtungen nach NIS2
Jetzt kommt eine weitere Ebene von Kategorien hinzu. NIS2 unterscheidet bei den betroffenen Einrichtungen zwischen wichtigen und wesentlichen Einrichtungen.
Das sind vier verschiedene Kategorien... aber wer zählt schon mit?
Organisationen in beiden Kategorien müssen dieselben Sicherheitsanforderungen erfüllen. Der Unterschied liegt darin, wie wichtige und wesentliche Einrichtungen beaufsichtigt und bei Verstößen sanktioniert werden.
Ob Ihre Organisation als wesentlich oder wichtig gilt, hängt vor allem von ihrer Größe ab.
Die Details dazu folgen jetzt.
Wesentliche Einrichtungen
- Organisationen in Sektoren mit hoher Kritikalität (siehe oben) mit mehr als 250 Beschäftigten, einem Jahresumsatz von mehr als 50 Mio. € oder einer Jahresbilanzsumme von mehr als 43 Mio. €
- Unabhängig von ihrer Größe: Vertrauensdiensteanbieter, TLD-Namenregister und DNS-Diensteanbieter
- Anbieter öffentlicher elektronischer Kommunikationsnetze oder öffentlich zugänglicher elektronischer Kommunikationsdienste mit 50 bis 250 Beschäftigten oder mehr als 10 Mio. € Umsatz
- Einrichtungen der öffentlichen Verwaltung
- Jede andere Organisation mit hoher Kritikalität oder sonstige Organisation, die der einzige Anbieter des Dienstes im Land ist oder deren Ausfall erhebliche Auswirkungen haben könnte
Wesentliche Einrichtungen können proaktiv beaufsichtigt werden, um sicherzustellen, dass sie die Anforderungen der NIS2-Richtlinie erfüllen.
Wichtige Einrichtungen
Wichtige Einrichtungen sind im Grunde alle übrigen, die nicht als wesentlich gelten.
- Alle anderen Organisationen in Sektoren mit hoher Kritikalität oder sonstigen kritischen Sektoren, die die Kriterien für wesentliche Einrichtungen nicht erfüllen
In der Praxis sind das Organisationen in den Sektoren der NIS2-Richtlinie (siehe oben), die mittelgroß oder kleiner sind (weniger als 250 Beschäftigte, ein Jahresumsatz von weniger als 50 Mio. € oder eine Jahresbilanzsumme von weniger als 43 Mio. €).
Kleine Unternehmen (weniger als 50 Beschäftigte, Umsatz bis 10 Mio. €) und Kleinstunternehmen (weniger als 10 Beschäftigte, Umsatz bis 2 Mio. €) sind nicht automatisch von NIS2 ausgenommen. Die Länder, in denen sie tätig sind, können sie einbeziehen, wenn ihre Dienste eine Schlüsselrolle für die Gesellschaft spielen.
Wichtige Einrichtungen werden „nachträglich“ beaufsichtigt. Sie werden also nur überprüft, wenn den Behörden Hinweise auf einen Verstoß vorliegen.
Puh, der schwierige Teil ist geschafft. Danke, dass Sie drangeblieben sind!
Nachdem wir die komplizierten NIS2-Details hinter uns haben, schauen wir uns an, was NIS2 für Sie bedeutet.
Was, wenn meine Organisation nicht in der EU ansässig ist?
Nicht in der EU, also nicht Ihr Problem? Denken Sie noch einmal nach.
Auch wenn Ihre Organisation nicht in der EU ansässig ist, muss sie die NIS2-Richtlinie einhalten, wenn sie Dienste in der EU erbringt.
NIS2 legt einige Regeln fest, wie Organisationen außerhalb der EU vorgehen sollen.
Einrichtungen außerhalb der EU, die Dienste in der EU erbringen, müssen einen Vertreter in einem der Länder benennen, in denen sie ihre Dienste anbieten. Dieser Vertreter ist dann für die NIS2-Arbeit der Organisation verantwortlich, zum Beispiel für die Meldung von Sicherheitsvorfällen.
Was, wenn die NIS2-Richtlinie nicht für mich gilt?
Wenn Ihre Organisation nach den oben beschriebenen Sektoren und Größengrenzen nicht unter NIS2 fällt, müssen Sie sich keine Sorgen machen.
Ihnen drohen keine unmittelbaren Bußgelder, und Sie müssen keine Schritte zur Einhaltung unternehmen.
Trotzdem kann es sinnvoll sein, Ihre Sicherheitsarbeit an der Richtlinie auszurichten. Dafür gibt es einige Gründe:
- NIS2 ermutigt die Länder, dafür zu sorgen, dass auch Organisationen außerhalb des Anwendungsbereichs ein hohes Cybersicherheitsniveau erreichen, indem sie dieselben Risikomanagementmaßnahmen umsetzen
- Der Kreis der Organisationen, für die NIS2 gilt, ist groß, und diese Organisationen müssen sicherstellen, dass auch ihre Lieferanten sicher sind. Viele Unternehmen müssen die NIS2-Richtlinie also einhalten, weil ein Unternehmen, mit dem sie zusammenarbeiten, dazu verpflichtet ist
Kurz gesagt: Die Risikomanagement- und Cybersicherheitsmaßnahmen aus NIS2 dürften schnell zum Standard werden.
Wenn Sie Ihre Sicherheit proaktiv an den 10 Mindestmaßnahmen aus NIS2 ausrichten, machen Sie es anderen Unternehmen leicht, mit Ihnen zusammenzuarbeiten. Außerdem zeigen Sie Ihren Kunden, dass Sie sicher arbeiten und man Ihnen vertrauen kann.
Jetzt, da Sie wissen, ob NIS2 für Ihre Organisation gilt...
...sprechen wir darüber, was Organisationen tun müssen, um die Richtlinie einzuhalten.
Das Wichtigste vorweg: Es gibt 10 Sicherheitsanforderungen und Fristen für die Meldung von Sicherheitsvorfällen.
Los geht's!
Die drei übergeordneten Ziele der NIS2-Richtlinie
Die drei Hauptziele von NIS2 sind: die Cyberresilienz der Anbieter wesentlicher Dienste zu erhöhen, die Cyberresilienz durch strengere Sicherheitsanforderungen und Sanktionen bei Verstößen zu vereinheitlichen und die Vorbereitung der EU auf Cyberangriffe zu verbessern.
Dafür setzt NIS2 neue Vorgaben, zum Beispiel für Sicherheit und Verantwortlichkeit.
Vier Bereiche mit neuen Anforderungen in der NIS2-Richtlinie
1. Risikomanagement
Das Management von Cybersicherheitsrisiken ist ein zentrales Thema der gesamten NIS2-Richtlinie.
NIS2 verlangt einen gefahrenübergreifenden Ansatz (All-Hazards-Ansatz), um Risiken zu begegnen, die zum Beispiel durch menschliches Versagen, Systemausfälle, böswillige Akteure, Naturkatastrophen sowie die physische und umgebungsbezogene Sicherheit von Systemen entstehen können.
2. Verantwortung der Unternehmensleitung
NIS2 nimmt die Geschäftsleitung auf neue Weise in die Verantwortung. Die Leitung muss Cybersicherheitsrisiken überwachen, Maßnahmen genehmigen, sich schulen lassen und Risiken für die Cybersicherheit der Organisation angehen.
Tut sie das nicht, kann sie persönlich haftbar gemacht werden, zum Beispiel durch ein vorübergehendes Verbot, Leitungsfunktionen auszuüben.
3. Meldepflichten
Die neue Richtlinie enthält detaillierte Vorgaben für die Meldung von Sicherheitsvorfällen, auf die wir weiter unten eingehen.
Für den Moment ist wichtig: Organisationen müssen Prozesse haben, um Sicherheitsvorfälle schnell zu melden.
4. Business Continuity
Da NIS2 für Anbieter wesentlicher Dienste gilt, müssen diese Organisationen Pläne haben, um ihre Dienste auch bei einem schweren Sicherheitsvorfall aufrechtzuerhalten.
Der Plan sollte zum Beispiel Systemwiederherstellung, Notfallverfahren und den Aufbau eines Krisenteams umfassen.
Jetzt kommt der spannende Teil: was NIS2 tatsächlich verlangt und was passieren kann, wenn Sie die Anforderungen nicht erfüllen.
NIS2-Anforderungen
Die NIS2-Richtlinie legt fest, welche Mindestsicherheitsmaßnahmen Organisationen haben müssen, welche Fristen für die Meldung von Sicherheitsvorfällen gelten und wie Organisationen bei Verstößen sanktioniert werden können.
Cybersicherheit: 10 Mindestmaßnahmen nach NIS2
NIS2 verlangt, dass Organisationen geeignete und verhältnismäßige Risikomanagementmaßnahmen ergreifen, um Sicherheitsvorfälle zu verhindern und ihre Auswirkungen zu minimieren.
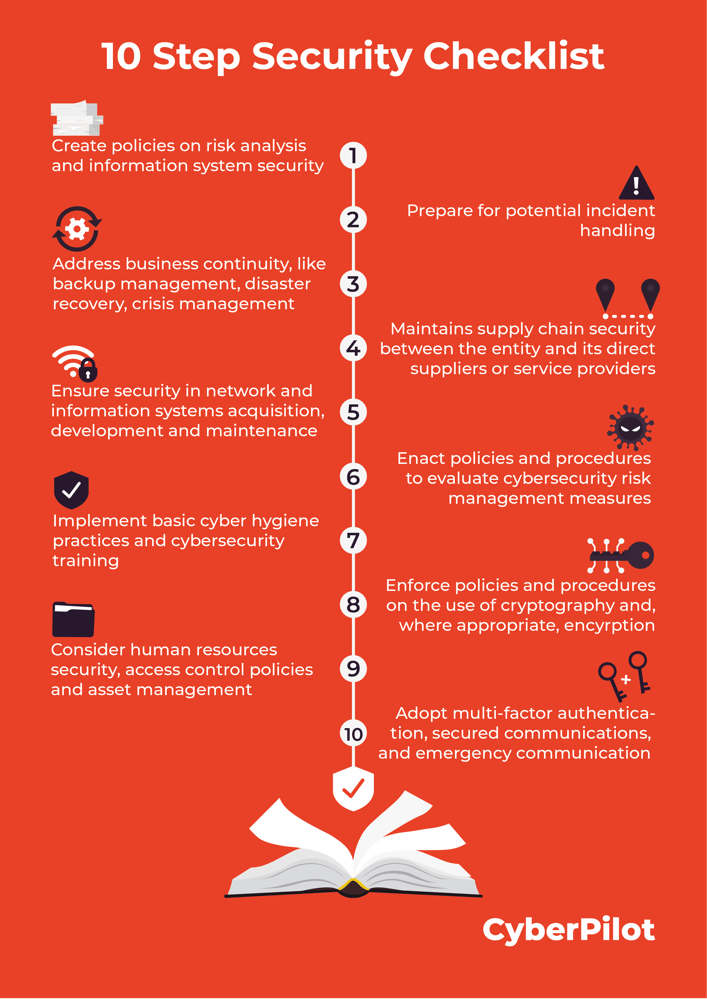
Die Richtlinie nennt 10 Basismaßnahmen, die alle Organisationen umsetzen müssen.
Nehmen Sie Ihre Checkliste zur Hand und prüfen Sie, wie viele Sie schon umsetzen!
- Konzepte für Risikoanalyse und Sicherheit von Informationssystemen
- Bewältigung von Sicherheitsvorfällen
- Aufrechterhaltung des Betriebs, wie Backup-Management und Wiederherstellung nach einem Notfall, sowie Krisenmanagement
- Sicherheit der Lieferkette, einschließlich sicherheitsbezogener Aspekte der Beziehungen zwischen der Einrichtung und ihren unmittelbaren Anbietern oder Diensteanbietern
- Sicherheitsmaßnahmen bei Erwerb, Entwicklung und Wartung von Netz- und Informationssystemen, einschließlich Management und Offenlegung von Schwachstellen
- Konzepte und Verfahren zur Bewertung der Wirksamkeit von Risikomanagementmaßnahmen im Bereich der Cybersicherheit
- Grundlegende Verfahren im Bereich der Cyberhygiene und Schulungen im Bereich der Cybersicherheit
- Konzepte und Verfahren für den Einsatz von Kryptografie und gegebenenfalls Verschlüsselung
- Sicherheit des Personals, Konzepte für die Zugriffskontrolle und Management von Anlagen
- Gegebenenfalls Verwendung von Lösungen zur Multi-Faktor-Authentifizierung oder kontinuierlichen Authentifizierung, gesicherte Sprach-, Video- und Textkommunikation sowie gesicherte Notfallkommunikationssysteme innerhalb der Einrichtung
Der Text der NIS2-Richtlinie legt großen Wert auf gute Cyberhygiene und Bewusstsein für Cybersicherheit.
Zu den Elementen der Cyberhygiene, die in der NIS2-Richtlinie genannt werden, gehören: Software- und Hardware-Updates, Passwortwechsel, die Verwaltung neuer Installationen, Zugriffskontrolle und die Sicherheit von Online-Anwendungen.
Außerdem hat die Sicherheit der Lieferkette Priorität. Unternehmen müssen ihre Sicherheitsmaßnahmen auf jeden direkten Lieferanten abstimmen und das Sicherheitsniveau aller Lieferanten insgesamt bewerten.
Zum Glück sind die meisten dieser Anforderungen nicht neu, und viele Unternehmen arbeiten hoffentlich bereits daran. Sie gehen außerdem Hand in Hand mit der DSGVO-Arbeit, denn sie sind gute Schritte zum Schutz von Daten.
Neue Meldepflichten
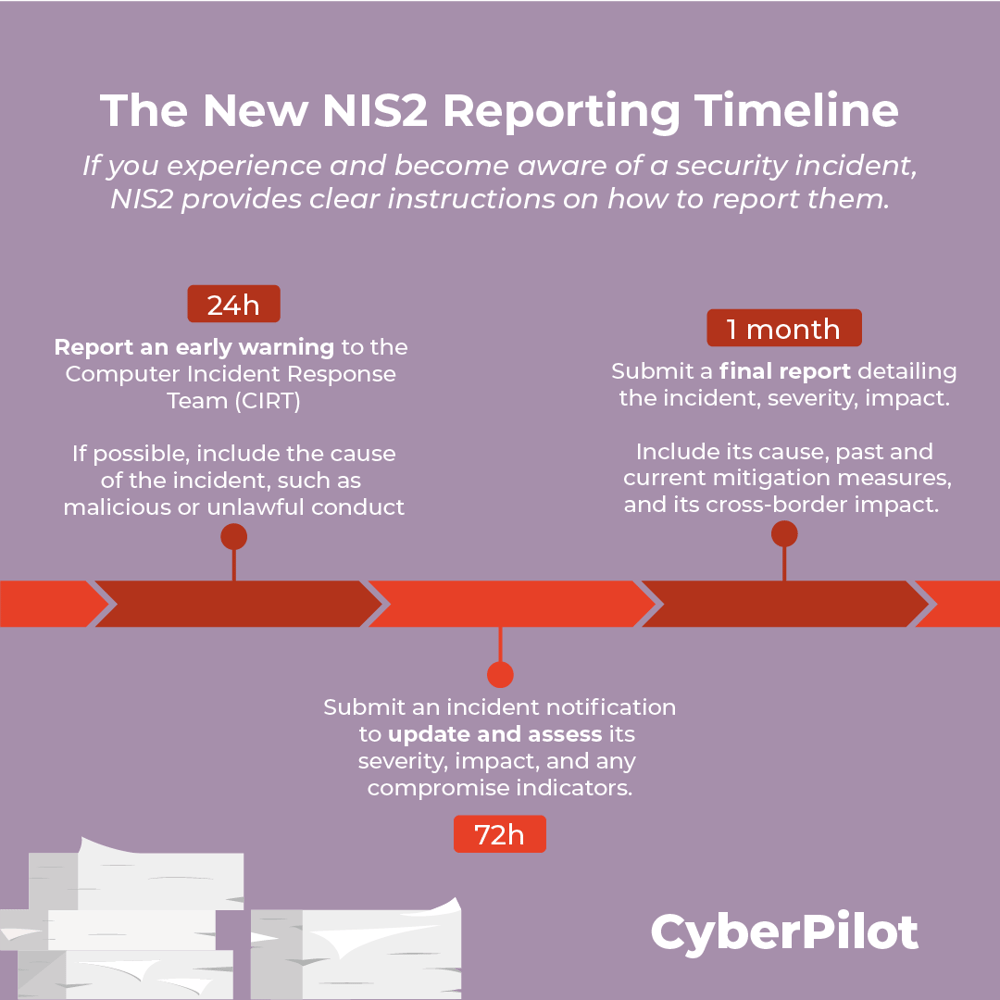
Wenn ein Sicherheitsvorfall eintritt, müssen die richtigen Stellen informiert werden. Die NIS2-Richtlinie gibt klare Vorgaben, wie Organisationen Sicherheitsvorfälle melden müssen.
- Innerhalb von 24 Stunden, nachdem Sie von einem Vorfall Kenntnis erlangt haben: eine Frühwarnung an das Computer-Notfallteam (CSIRT) oder die zuständige Behörde senden. Wenn möglich, sollte sie angeben, ob der Verdacht besteht, dass der Vorfall auf rechtswidrige oder böswillige Handlungen zurückgeht, und ob er grenzüberschreitende Auswirkungen haben könnte
- Innerhalb von 72 Stunden, nachdem Sie von einem Vorfall Kenntnis erlangt haben: eine Meldung über den Sicherheitsvorfall übermitteln. Sie aktualisiert die Frühwarnung mit einer ersten Bewertung des Vorfalls, seines Schweregrads und seiner Auswirkungen sowie gegebenenfalls der Kompromittierungsindikatoren
- Innerhalb eines Monats, nachdem Sie von einem Vorfall Kenntnis erlangt haben: einen Abschlussbericht vorlegen. Er sollte eine ausführliche Beschreibung des Vorfalls enthalten, einschließlich Schweregrad und Auswirkungen, Ursache, ergriffener und laufender Abhilfemaßnahmen sowie grenzüberschreitender Auswirkungen
Hoffentlich brauchen Sie diesen Teil unseres NIS2-Leitfadens nie. Aber er ist da, falls doch.
Höhere Sanktionen bei NIS2-Verstößen und strengere Aufsicht
Die NIS2-Richtlinie meint es ernst damit, dass Unternehmen die Regeln einhalten.
Sie legt Mindestbußgelder fest, die verhängt werden sollen, wenn eine Organisation die Anforderungen an das Sicherheitsrisikomanagement oder die Meldepflichten nicht erfüllt.
Wesentliche Einrichtungen können mit Bußgeldern von bis zu mindestens 10.000.000 € oder 2 % des weltweiten Gesamtumsatzes des Vorjahres belegt werden, je nachdem, welcher Betrag höher ist. Das entspricht dem Bußgeld für weniger schwere Verstöße gegen die DSGVO.
Wichtige Einrichtungen können mit Bußgeldern von bis zu mindestens 7.000.000 € oder 1,4 % des weltweiten Gesamtumsatzes des Vorjahres belegt werden, je nachdem, welcher Betrag höher ist.
Organisationen müssen mit Aufsicht durch Audits, Vor-Ort-Prüfungen und Anfragen nach Informationen und Nachweisen zur NIS2-Konformität rechnen. Wird ein NIS2-Verstoß festgestellt, kann die Organisation ein Bußgeld oder eine nicht finanzielle Sanktion wie eine Anordnung erhalten, oder die Geschäftsleitung kann zur Verantwortung gezogen werden.
In den meisten Fällen werden Organisationen von dem Land beaufsichtigt, in dem sie niedergelassen sind. Für Organisationen im Sektor digitale Infrastruktur gibt es einige Ausnahmen.
Was bedeutet das für Ihre Organisation?
Organisationen in den Sektoren der NIS2-Richtlinie müssen die neuen Sicherheitsmaßnahmen seit dem 18. Oktober 2024 einhalten.
Für einige Sektoren hat die Kommission bis zum 17. Oktober 2024 weitere Informationen zu den technischen Anforderungen veröffentlicht.
Wenn Ihre Organisation in den Anwendungsbereich der NIS2-Richtlinie fällt, ist jetzt also ein guter Zeitpunkt, um loszulegen.
Wenn Ihre Organisation nicht in die Sektoren und Größengrenzen der NIS2-Richtlinie fällt, können Sie sich wahrscheinlich etwas entspannen.
Überlegen Sie aber, ob Unternehmen, mit denen Sie zusammenarbeiten, NIS2 einhalten müssen und was das für Ihre Organisation bedeuten könnte. Und denken Sie darüber nach, wie Sie die neuen Sicherheitsanforderungen trotzdem umsetzen können, denn das verschafft Ihnen später einen Vorteil.
Unsere Empfehlungen für Ihre Organisation
Zum Schluss geben wir Ihnen vier Schritte mit, die Ihnen den Einstieg in Ihre NIS2-Arbeit erleichtern.
Schritt 1: Klären Sie, ob Ihre Organisation die NIS2-Richtlinie einhalten muss
Prüfen Sie dazu die Sektoren und Größengrenzen von NIS2. Wenn Sie NIS2 einhalten müssen, beginnen Sie mit einer Risikobewertung.
Schritt 2: Führen Sie eine Risikobewertung durch
Eine Risikobewertung gibt Ihnen einen Überblick über alle möglichen Sicherheitsrisiken für Ihre Organisation, wie wahrscheinlich sie sind, wie stark sie sich auf Ihre Organisation auswirken würden und was Sie bereits tun, um diese Risiken zu steuern.
Ein solcher Risikomanagementprozess ist nach NIS2 Pflicht, und Sie können mit unserer kostenlosen Vorlage und Anleitung für die Risikoanalyse beginnen. Die Risikoanalyse hilft Ihnen zu erkennen, wo Ihre Sicherheitslücken liegen und was Sie tun müssen, um sie zu schließen.
Die NIS2-Richtlinie verlangt außerdem eine IT-Sicherheitsrichtlinie. Auch dafür haben wir eine kostenlose Vorlage und Anleitung für die IT-Sicherheitsrichtlinie.
Zusätzlich können Sie sich bei Ihrer Risikobewertung und Ihrem Risikomanagement an ISO/IEC 27001 orientieren.
Schritt 3: Setzen Sie Sicherheitsmaßnahmen um
Wenn Sie wissen, welche Sicherheitsänderungen nötig sind, ist es Zeit, sie umzusetzen.
Ein hilfreiches Modell dafür ist der PDCA-Zyklus (Plan-Do-Check-Act). Er gibt Ihnen eine strukturierte Methode, neue Maßnahmen einzuführen und zu messen, wie gut sie wirken. Viele Organisationen nutzen ihn, um ihre Cybersicherheit kontinuierlich zu verbessern.
Achten Sie bei der Umsetzung neuer Sicherheitsmaßnahmen darauf, dass Sie alle 10 Basisanforderungen der NIS2-Richtlinie abdecken.
Schauen Sie sich auch Ihre Lieferkette und Ihre Lieferantenbeziehungen an, damit diese ebenfalls sicher sind. Für eine sichere Lieferkette ist es wichtig, mit Auftragsverarbeitern zusammenzuarbeiten, die ein hohes Sicherheitsniveau haben.
ISO 22301 kann Sie bei der Business-Continuity-Planung und der Sicherheit der Lieferkette unterstützen.
Schritt 4: Bewerten Sie die Wirksamkeit der Maßnahmen
Wenn Ihre Sicherheitsmaßnahmen nicht ausreichen oder nicht wie erwartet wirken, erkennen Sie das hier und können nachsteuern. Es lohnt sich, die NIS2-Arbeit nicht aufzuschieben, damit Zeit für Anpassungen bleibt.
Security Awareness Training in der NIS2-Richtlinie
Da es unsere Mission bei CyberPilot ist, hochwertiges Security Awareness Training anzubieten, verfolgen wir die Anforderungen der NIS2-Richtlinie natürlich genau.
Die neue Richtlinie verlangt Maßnahmen zur Risikominderung. Dazu kann gehören, Ihre Mitarbeitenden mit Phishing-Tests darin zu schulen, Phishing-E-Mails zu erkennen.
Die NIS2-Richtlinie verlangt außerdem Security Awareness Training, und die Stärkung des Sicherheitsbewusstseins wird ein Schwerpunkt der nationalen Cybersicherheitsstrategien jedes Landes.
Schulungen zu Cybersicherheit, Risiken, Cybersicherheitskompetenzen, Sensibilisierung, Social Engineering, Phishing und guter Cyberpraxis für Geschäftsleitung und Mitarbeitende werden im NIS2-Text als Priorität genannt.
Beispiele für Themen in Awareness-Initiativen sind: Software- und Hardware-Updates, Passwortwechsel, die Verwaltung neuer Installationen und Social Engineering/Phishing.
Unsere Security-Awareness-Kurse sind eine Möglichkeit, wie CyberPilot Ihnen hilft, die NIS2-Richtlinie umzusetzen.
Cyberhygiene in der NIS2-Richtlinie
Gute Gewohnheiten im Bereich Cybersicherheit und eine starke Sicherheitskultur in Ihrer Organisation werden in NIS2 ebenfalls erwähnt. Eine sicherheitsbewusste Kultur und Mitarbeitende mit guten digitalen Gewohnheiten erhöhen gemeinsam Ihre Sicherheit insgesamt.
Eine einfache Möglichkeit, Sicherheit auf der Agenda zu halten, sind visuelle Erinnerungen im Büro. Wir haben kostenlose Poster und Infografiken mit Tipps zur Cybersicherheit, die Sicherheit unterhaltsam machen.
Mehr über NIS2 erfahren
Möchten Sie mehr über die NIS2-Richtlinie lesen? Die Europäische Kommission hat hier häufige Fragen beantwortet. Wir helfen Ihnen gern bei der Umsetzung von NIS2. Kontaktieren Sie uns!