
De NIS2-richtlijn (Network and Information Security) is de nieuwste EU-regeling die de gezamenlijke cybersecurity van de lidstaten moet verbeteren. De richtlijn is in januari 2023 in werking getreden, en alle betrokken organisaties moeten sinds 18 oktober 2024 aan de nieuwe eisen voldoen. De NIS2-richtlijn moet ervoor zorgen dat alle organisaties met een essentiële functie in de samenleving een hoog niveau van cybersecurity hebben.
In deze blog geven we je een samenvatting van NIS2. We leggen uit wat NIS2 is, voor welke organisaties de richtlijn geldt, aan welke nieuwe beveiligingseisen organisaties moeten voldoen en hoe die worden gehandhaafd. Ook geven we je vier stappen om met je NIS2-werk aan de slag te gaan. Hier lees je waar het om gaat, of NIS2 voor jouw organisatie geldt en wat je moet doen als dat zo is.

Inhoud
- Wat is de NIS2-richtlijn?
- Waarom NIS2 is ontwikkeld
- Geldt NIS2 voor jouw organisatie?
- Zeer kritieke sectoren in de NIS2-richtlijn
- Andere kritieke sectoren in de NIS2-richtlijn
- Essentiële en belangrijke entiteiten volgens NIS2
- En als mijn organisatie niet in de EU gevestigd is?
- En als de NIS2-richtlijn niet voor mij geldt?
- De drie algemene doelen van de NIS2-richtlijn
- Vier gebieden met nieuwe eisen in de NIS2-richtlijn
- NIS2-eisen
- Wat betekent dit voor jouw organisatie?
- Onze aanbevelingen voor jouw organisatie
- Security awareness training in de NIS2-richtlijn
- Cyberhygiëne in de NIS2-richtlijn
Wat is de NIS2-richtlijn?
De NIS2-richtlijn is een EU-regeling waaraan alle lidstaten en alle organisaties die diensten leveren in de EU sinds 18 oktober 2024 moeten voldoen. In de kern wil de NIS2-richtlijn kritieke organisaties en infrastructuur in de EU beschermen tegen cyberdreigingen en een hoog gemeenschappelijk beveiligingsniveau in de hele EU bereiken.
Om dat doel te bereiken, richt NIS2 zich op organisaties die essentiële diensten leveren.
We zijn van deze organisaties afhankelijk voor het normale functioneren van de samenleving. Elke verstoring kan dus grote en ernstige gevolgen hebben, bijvoorbeeld voor de economie of de volksgezondheid in de EU.
De richtlijn bevat strengere beveiligingseisen, nieuwe meldplichten en uitgebreidere handhaving, voor een grotere groep organisaties dan de eerste NIS-richtlijn.
Simpel gezegd: het zijn nieuwe beveiligingseisen voor de bedrijven en organisaties waar we het meest op vertrouwen.
Onder de NIS2-richtlijn vallen bedrijven en organisaties die diensten leveren die essentieel zijn voor maatschappelijke en economische activiteiten.
Waarom NIS2 is ontwikkeld
We weten dat je niet kunt wachten om alles te ontdekken wat er nieuw is aan NIS2.
Maar eerst...
Laten we beginnen met wat achtergrondinformatie.
De eerste cybersecurityregeling van de EU, de NIS-richtlijn uit 2016, moest worden bijgewerkt om de EU te beschermen tegen nieuwe cyberdreigingen. Tijdens de COVID-19-pandemie nam het aantal cyberaanvallen wereldwijd toe, waarna de Europese Commissie een nieuwe en verbeterde NIS2-richtlijn voorstelde.
"We zijn vooral enthousiast over het potentieel van de richtlijn om cybersecuritymaatregelen in de hele EU op elkaar af te stemmen. Dat is cruciaal voor start-ups zoals de onze, die in een digitaal verbonden omgeving werken. Door NIS2 na te leven, werken we niet alleen om een regel heen; we doen actief mee aan een beweging die de basis legt voor veiligere en betrouwbaardere digitale ervaringen." Oliver Goodwin, eigenaar, Synthesys AI Studio
De NIS2-richtlijn vult de gaten in de oorspronkelijke NIS-richtlijn door nieuwe kritieke sectoren toe te voegen, de beveiligingseisen aan te scherpen, de beveiliging van de toeleveringsketen aan te pakken en de meldplichten en handhaving uit te breiden.
In oktober 2024 heeft NIS2 de oorspronkelijke NIS-richtlijn vervangen. Het doel is dat aanbieders van essentiële diensten beter voorbereid zijn op de cybersecurityrisico's van vandaag.
NIS2 vervangt de NIS-richtlijn. Meer organisaties moeten aan strengere cybersecurityeisen voldoen.
Maar wordt jouw organisatie gezien als essentieel voor maatschappelijke en economische activiteiten?
Natuurlijk vinden we allemaal ons eigen bedrijf essentieel, maar in dit geval moeten we kijken wat de NIS2-richtlijn zegt.
Geldt NIS2 voor jouw organisatie?
Ja, dat is de vraag die iedereen nu stelt.
NIS2 geldt voor jou als je werkt in een van de sectoren waarvoor de oorspronkelijke NIS-richtlijn al gold, of in een van de sectoren die NIS2 aan de lijst heeft toegevoegd.
Weet je niet zeker of dat voor jou geldt? Geen zorgen! In de volgende delen helpen we je dat uit te zoeken.
De oorspronkelijke NIS-richtlijn gold voor organisaties in de volgende sectoren:
Gezondheidszorg
Digitale infrastructuur
Vervoer
Watervoorziening
Digitaledienstverleners
Bankwezen en financiëlemarktinfrastructuur
Energie
De nieuwe NIS2-richtlijn omvat 18 verschillende sectoren met deelsectoren
NIS2 gebruikt veel verschillende termen voor de sectoren waarvoor de richtlijn geldt. Daarom lopen we ze één voor één met je door.
We laten het juridische jargon achterwege en vertellen je wat je moet weten.
Laten we eerst kijken naar alle 18 sectoren waarvoor NIS2 geldt.
De NIS2-richtlijn verdeelt deze sectoren in twee categorieën: zeer kritieke en andere kritieke sectoren. Waarom die categorieën ertoe doen, leggen we later uit. Kijk nu eerst of en waar jouw organisatie erbij hoort.
Zeer kritieke sectoren in de NIS2-richtlijn
De volgende 11 sectoren gelden in NIS2 als zeer kritiek. Bij elke sector hebben we de deelsectoren vermeld en wat eronder valt. Lees je mee in de tekst van de NIS2-richtlijn? Deze sectoren staan in bijlage I.

1. ENERGIE
Elektriciteit
Omvat:
- Elektriciteitsleveranciers
- Distributiesysteembeheerders
- Transmissiesysteembeheerders
- Producenten
- Benoemde elektriciteitsmarktbeheerders
- Marktdeelnemers die aggregatie-, vraagrespons- of energieopslagdiensten verlenen
- Exploitanten van laadpunten die laaddiensten aan eindgebruikers verlenen, ook namens en voor rekening van een mobiliteitsdienstverlener
Stadsverwarming en -koeling
Omvat exploitanten van stadsverwarming of stadskoeling.
Olie
Omvat:
- Exploitanten van oliepijpleidingen
- Exploitanten van installaties voor productie, raffinage, behandeling, opslag en transport van olie
- Centrale entiteiten voor voorraadvorming
Gas
Omvat:
- Leveringsbedrijven
- Distributiesysteembeheerders
- Transmissiesysteembeheerders
- Opslagsysteembeheerders
- LNG-systeembeheerders
- Aardgasbedrijven
- Exploitanten van installaties voor raffinage en behandeling van aardgas
Waterstof
Omvat exploitanten van productie, opslag en transport van waterstof.
2. VERVOER
Luchtvaart
Omvat:
- Luchtvaartmaatschappijen voor commercieel gebruik
- Luchthavenbeheerders, luchthavens en entiteiten die bijbehorende installaties op luchthavens exploiteren
- Verkeersleidingsdiensten die luchtverkeersleiding (ATC) verlenen
Spoor
Omvat:
- Infrastructuurbeheerders
- Spoorwegondernemingen, inclusief exploitanten van dienstvoorzieningen
Water
Omvat:
- Bedrijven voor vervoer van passagiers en vracht over binnenwateren, over zee en langs de kust, niet de afzonderlijke schepen die zij exploiteren
- Beheerders van havens, inclusief hun havenfaciliteiten en entiteiten die werken en uitrusting in havens exploiteren
- Exploitanten van verkeersbegeleidingssystemen voor schepen (VTS)
Weg
Omvat:
- Wegenautoriteiten die verantwoordelijk zijn voor verkeersmanagement, behalve overheidsinstanties waarvoor verkeersmanagement of de exploitatie van intelligente vervoerssystemen een niet-essentieel onderdeel van hun algemene activiteit is
- Exploitanten van intelligente vervoerssystemen
3. BANKWEZEN
Omvat kredietinstellingen.
4. FINANCIËLEMARKTINFRASTRUCTUUR
Omvat:
- Exploitanten van handelsplatformen
- Centrale tegenpartijen (CTP's)
5. GEZONDHEIDSZORG
Omvat:
- Zorgaanbieders
- EU-referentielaboratoria
- Entiteiten die onderzoek en ontwikkeling van geneesmiddelen uitvoeren
- Entiteiten die farmaceutische basisproducten en farmaceutische preparaten vervaardigen
- Entiteiten die medische hulpmiddelen vervaardigen die tijdens een noodsituatie op het gebied van de volksgezondheid als kritiek worden beschouwd
6. DRINKWATER
Omvat leveranciers en distributeurs van water bestemd voor menselijke consumptie, behalve distributeurs voor wie de distributie van drinkwater een niet-essentieel onderdeel is van hun algemene activiteit van het distribueren van andere goederen.
7. AFVALWATER
Omvat bedrijven die stedelijk, huishoudelijk of industrieel afvalwater inzamelen, lozen of behandelen, behalve bedrijven voor wie dat een niet-essentieel onderdeel van hun algemene activiteit is.
8. DIGITALE INFRASTRUCTUUR
Omvat:
- Aanbieders van internetknooppunten
- DNS-dienstverleners, behalve beheerders van root-naamservers
- Registers voor topleveldomeinnamen
- Aanbieders van cloudcomputingdiensten
- Aanbieders van datacentrumdiensten
- Aanbieders van netwerken voor de levering van content (CDN)
- Verleners van vertrouwensdiensten
- Aanbieders van openbare elektronische communicatienetwerken
- Aanbieders van openbaar beschikbare elektronische communicatiediensten
9. BEHEER VAN ICT-DIENSTEN (B2B)
Omvat:
- Aanbieders van beheerde diensten (managed service providers)
- Aanbieders van beheerde beveiligingsdiensten (managed security service providers)
10. OVERHEID
Omvat:
- Overheidsinstanties van de centrale overheid
- Overheidsinstanties op regionaal niveau
- Lidstaten kunnen NIS2 toepassen op: (a) overheidsinstanties op lokaal niveau; (b) onderwijsinstellingen, met name als zij kritieke onderzoeksactiviteiten uitvoeren
- Geldt niet voor overheidsinstanties die actief zijn op het gebied van nationale veiligheid, openbare veiligheid, defensie of rechtshandhaving, waaronder het voorkomen, onderzoeken, opsporen en vervolgen van strafbare feiten
11. RUIMTEVAART
Omvat exploitanten van grondinfrastructuur die eigendom is van, beheerd en geëxploiteerd wordt door lidstaten of private partijen en die de levering van ruimtegebaseerde diensten ondersteunt, behalve aanbieders van openbare elektronische communicatienetwerken.
Hierna kijken we naar de andere kritieke sectoren in NIS2. Sectoren die hierboven al staan, worden niet opnieuw genoemd.
Andere kritieke sectoren in de NIS2-richtlijn
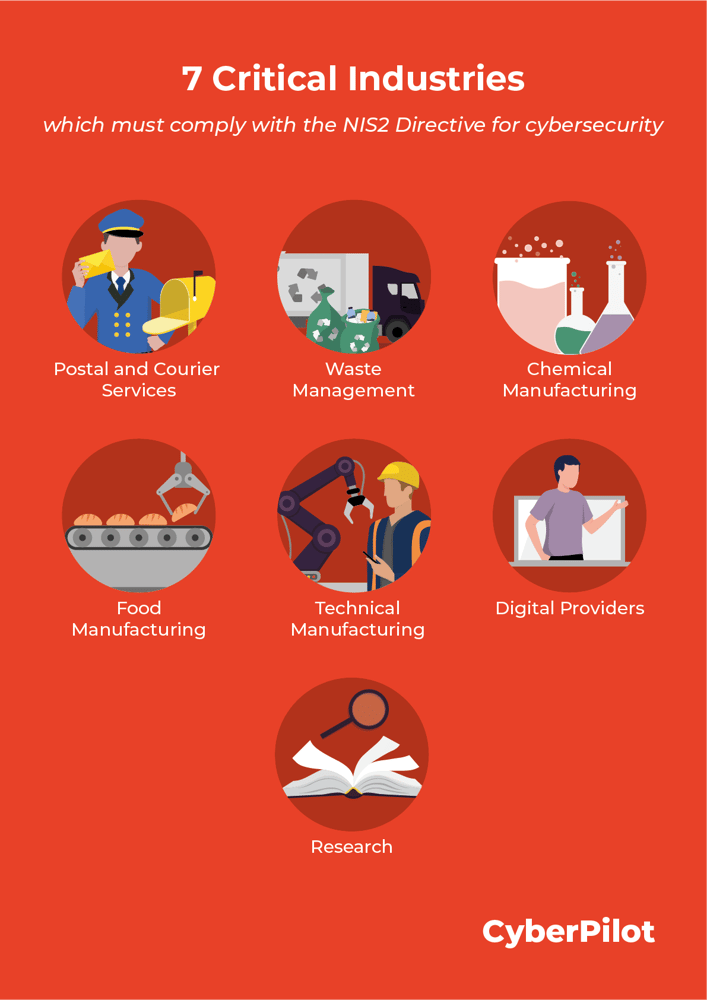
De NIS2-richtlijn noemt 7 andere kritieke sectoren. Hieronder vind je ze, met de deelsectoren en een beschrijving van wat eronder valt. Ze staan trouwens in bijlage II van de NIS2-richtlijn, als je je juridische jargon wilt bijspijkeren.
1. POST- EN KOERIERSDIENSTEN
Omvat aanbieders van postdiensten, inclusief aanbieders van koeriersdiensten.
2. AFVALBEHEER
Omvat bedrijven die afvalbeheer uitvoeren, behalve bedrijven voor wie afvalbeheer niet de belangrijkste economische activiteit is.
3. VERVAARDIGING, PRODUCTIE EN DISTRIBUTIE VAN CHEMISCHE STOFFEN
Omvat bedrijven die stoffen vervaardigen en stoffen of mengsels distribueren, en bedrijven die voorwerpen produceren uit stoffen of mengsels.
4. PRODUCTIE, VERWERKING EN DISTRIBUTIE VAN LEVENSMIDDELEN
Omvat levensmiddelenbedrijven die actief zijn in groothandel en industriële productie en verwerking.
5. VERVAARDIGING
Omvat:
- Vervaardiging van medische hulpmiddelen en medische hulpmiddelen voor in-vitrodiagnostiek
- Vervaardiging van computers en elektronische en optische producten
- Vervaardiging van elektrische apparatuur
- Vervaardiging van machines en apparaten (n.e.g.)
- Vervaardiging van motorvoertuigen, aanhangwagens en opleggers
- Vervaardiging van andere transportmiddelen
6. DIGITALEDIENSTVERLENERS
Omvat:
- Aanbieders van onlinemarktplaatsen
- Aanbieders van onlinezoekmachines
- Aanbieders van platforms voor socialenetwerkdiensten
7. ONDERZOEK
Omvat onderzoeksorganisaties – dat wil zeggen entiteiten die als hoofddoel toegepast onderzoek of experimentele ontwikkeling hebben en de onderzoeksresultaten voor commerciële doeleinden gebruiken, maar geen onderwijsinstellingen.
Valt jouw organisatie dus in een van de sectoren hierboven, ongeacht of het een zeer kritieke of andere kritieke sector is, dan kan NIS2 voor jou gelden.
En nu?
Diep ademhalen helpt. Grapje, een beetje.
Het is tijd om het over nog twee categorieën organisaties in NIS2 te hebben.
Essentiële en belangrijke entiteiten volgens NIS2
Nu komt er nog een laag categorieën bij. NIS2 maakt bij de entiteiten die eronder vallen onderscheid tussen belangrijke en essentiële entiteiten.
Dat zijn vier verschillende categorieën... maar wie houdt de tel bij?
Organisaties in beide categorieën moeten aan dezelfde beveiligingseisen voldoen. Het verschil zit in hoe belangrijke en essentiële entiteiten worden gecontroleerd en bestraft als ze niet aan de eisen voldoen.
Of jouw organisatie als essentieel of belangrijk geldt, hangt vooral af van de omvang.
Hieronder vind je de details.
Essentiële entiteiten
- Organisaties in zeer kritieke sectoren (zie hierboven) met meer dan 250 medewerkers, een jaaromzet van meer dan € 50 miljoen of een balanstotaal van meer dan € 43 miljoen
- Ongeacht de omvang: verleners van vertrouwensdiensten, registers voor topleveldomeinnamen en DNS-dienstverleners
- Aanbieders van openbare elektronische communicatienetwerken of openbaar beschikbare elektronische communicatiediensten met 50 tot 250 medewerkers of meer dan € 10 miljoen omzet
- Overheidsinstanties
- Elke andere zeer kritieke of andere organisatie die de enige aanbieder van de dienst in het land is, of waarvan een verstoring van de dienst grote gevolgen kan hebben
Op essentiële entiteiten kan proactief toezicht worden gehouden om te controleren of ze aan de eisen van de NIS2-richtlijn voldoen.
Belangrijke entiteiten
Belangrijke entiteiten zijn eigenlijk alle overige organisaties die niet als essentieel gelden.
- Alle andere organisaties in zeer kritieke of andere kritieke sectoren die niet voldoen aan de criteria voor essentiële entiteiten
In de praktijk gaat het om organisaties in de sectoren van de NIS2-richtlijn (zie hierboven) die middelgroot of kleiner zijn (minder dan 250 medewerkers, een jaaromzet van minder dan € 50 miljoen of een balanstotaal van minder dan € 43 miljoen).
Kleine ondernemingen (minder dan 50 medewerkers, een omzet van € 10 miljoen of minder) en micro-ondernemingen (minder dan 10 medewerkers, een omzet van € 2 miljoen of minder) zijn niet automatisch uitgezonderd van NIS2. Het land waarin ze actief zijn, kan ze er toch onder laten vallen als hun diensten een sleutelrol spelen in de samenleving.
Op belangrijke entiteiten wordt "achteraf" toezicht gehouden. Ze worden dus alleen onderzocht als de toezichthouder aanwijzingen heeft dat ze niet aan de eisen voldoen.
Pff, het moeilijkste deel zit erop. Bedankt dat je bent blijven lezen!
Nu we alle ingewikkelde NIS2-details hebben behandeld, kijken we wat NIS2 voor jou betekent.
En als mijn organisatie niet in de EU gevestigd is?
Niet in de EU, dus niet jouw probleem? Denk nog eens na.
Ook als jouw organisatie niet in de EU gevestigd is, moet ze aan de NIS2-richtlijn voldoen als ze diensten levert in de EU.
NIS2 geeft een aantal regels voor hoe organisaties buiten de EU te werk moeten gaan.
Entiteiten buiten de EU die diensten leveren in de EU, moeten een vertegenwoordiger aanwijzen in een van de landen waar ze hun diensten aanbieden. Die vertegenwoordiger is dan verantwoordelijk voor het NIS2-werk van de organisatie, zoals het melden van beveiligingsincidenten.
En als de NIS2-richtlijn niet voor mij geldt?
Lijkt het er na het lezen van de sectoren en omvangsgrenzen hierboven op dat jouw organisatie niet aan NIS2 hoeft te voldoen? Dan hoef je je geen zorgen te maken.
Je hoeft niet te vrezen voor directe boetes of stappen om aan de eisen te voldoen.
Toch kan het verstandig zijn om je beveiligingswerk alsnog op de richtlijn af te stemmen. Daar zijn een paar redenen voor:
- NIS2 moedigt landen aan om ervoor te zorgen dat ook organisaties buiten het toepassingsgebied een hoog niveau van cybersecurity bereiken, door dezelfde risicobeheersmaatregelen te nemen
- De groep organisaties waarvoor NIS2 geldt is groot, en deze organisaties moeten ervoor zorgen dat ook hun leveranciers veilig zijn. Veel bedrijven zullen dus aan de NIS2-richtlijn moeten voldoen omdat een bedrijf waarmee ze samenwerken dat moet
Kortom: de risicobeheers- en cybersecuritymaatregelen uit NIS2 worden waarschijnlijk snel de standaard.
Door je beveiliging proactief af te stemmen op de 10 minimale beveiligingsmaatregelen uit NIS2, maak je het andere bedrijven makkelijk om met je samen te werken. Ook laat je je klanten zien dat je veilig werkt en dat ze je kunnen vertrouwen.
Nu je weet of NIS2 voor jouw organisatie geldt...
...gaan we het hebben over alles wat organisaties moeten doen om eraan te voldoen.
Het belangrijkste om te weten: er zijn 10 beveiligingseisen en termijnen voor het melden van beveiligingsincidenten.
Daar gaan we!
De drie algemene doelen van de NIS2-richtlijn
De drie hoofddoelen van NIS2 zijn: de cyberweerbaarheid van aanbieders van essentiële diensten vergroten, de cyberweerbaarheid gelijktrekken met strengere beveiligingseisen en sancties bij overtredingen, en de paraatheid van de EU bij cyberaanvallen verbeteren.
NIS2 doet dat met nieuwe richtlijnen voor onder meer beveiliging en verantwoordelijkheid.
Vier gebieden met nieuwe eisen in de NIS2-richtlijn
1. Risicobeheer
Het beheren van cybersecurityrisico's is een hoofdthema in de hele NIS2-richtlijn.
NIS2 vraagt organisaties om een all-hazards-aanpak te gebruiken voor risico's die bijvoorbeeld kunnen ontstaan door menselijke fouten, systeemstoringen, kwaadwillende actoren, natuurrampen en de fysieke en omgevingsbeveiliging van systemen.
2. Verantwoordelijkheid van het bestuur
NIS2 maakt het topmanagement op nieuwe manieren verantwoordelijk. Het bestuur moet toezicht houden op cybersecurityrisico's, maatregelen goedkeuren, zelf training volgen en risico's voor de cybersecurity van de organisatie aanpakken.
Doet het bestuur dat niet, dan kan het persoonlijk aansprakelijk worden gesteld, bijvoorbeeld door een tijdelijk verbod op het uitoefenen van leidinggevende functies.
3. Meldplichten
De nieuwe richtlijn bevat gedetailleerde eisen voor het melden van beveiligingsincidenten, waar we verderop op ingaan.
Voor nu is het goed om te weten dat organisaties processen moeten hebben om beveiligingsincidenten snel te melden.
4. Bedrijfscontinuïteit
Omdat NIS2 geldt voor aanbieders van essentiële diensten, moeten deze organisaties plannen hebben om hun diensten draaiende te houden bij een groot beveiligingsincident.
Het plan moet bijvoorbeeld systeemherstel, noodprocedures en het opzetten van een crisisteam bevatten.
Nu komt het leuke deel: wat NIS2 echt vraagt en wat er kan gebeuren als je niet aan de eisen voldoet.
NIS2-eisen
De NIS2-richtlijn stelt eisen aan de minimale beveiligingsmaatregelen die organisaties moeten hebben, de termijnen voor het melden van beveiligingsincidenten en de manier waarop organisaties kunnen worden bestraft als ze zich niet aan de regels houden.
Cybersecurity: 10 minimale beveiligingsmaatregelen volgens NIS2
NIS2 vraagt organisaties om passende en evenredige risicobeheersmaatregelen te nemen om beveiligingsincidenten te voorkomen en de gevolgen ervan te beperken.
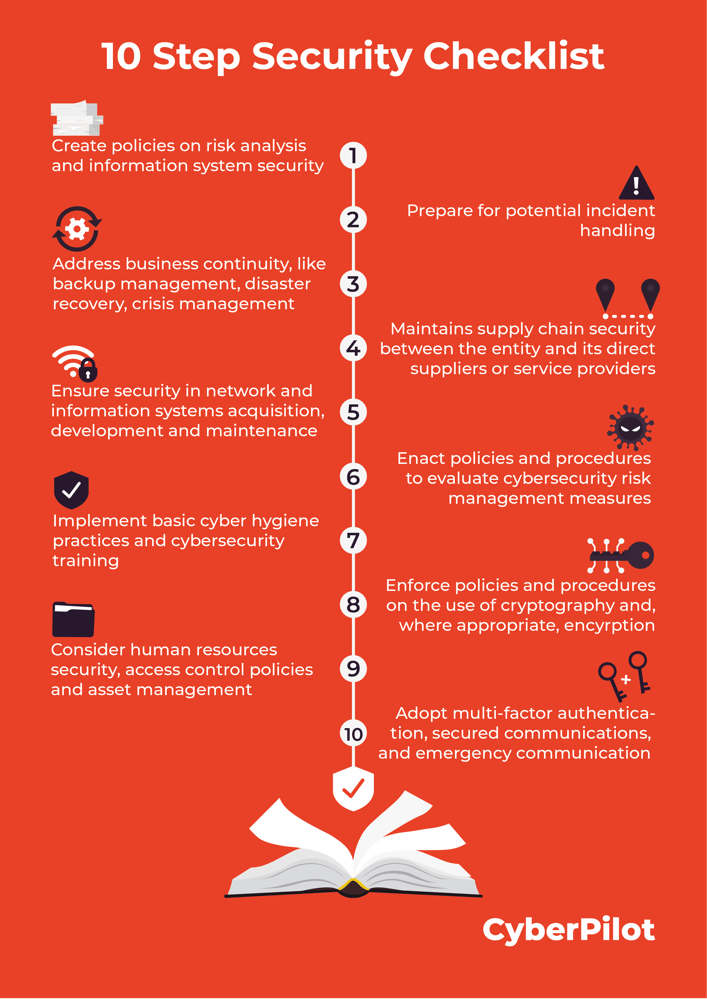
De richtlijn noemt 10 basismaatregelen die alle organisaties moeten invullen.
Pak je checklist erbij en kijk hoeveel je er al doet!
- Beleid voor risicoanalyse en beveiliging van informatiesystemen
- Incidentenbehandeling
- Bedrijfscontinuïteit, zoals back-upbeheer en herstel na een calamiteit, en crisisbeheer
- Beveiliging van de toeleveringsketen, inclusief beveiligingsaspecten van de relaties tussen elke entiteit en haar directe leveranciers of dienstverleners
- Beveiliging bij het verwerven, ontwikkelen en onderhouden van netwerk- en informatiesystemen, inclusief de behandeling en bekendmaking van kwetsbaarheden
- Beleid en procedures om de effectiviteit van cybersecurityrisicobeheersmaatregelen te beoordelen
- Basispraktijken voor cyberhygiëne en cybersecuritytraining
- Beleid en procedures voor het gebruik van cryptografie en, waar passend, versleuteling
- Beveiligingsaspecten met betrekking tot personeel, toegangsbeleid en beheer van bedrijfsmiddelen
- Waar passend: het gebruik van multifactorauthenticatie of continue authenticatie, beveiligde spraak-, video- en tekstcommunicatie en beveiligde noodcommunicatiesystemen binnen de entiteit
De tekst van de NIS2-richtlijn hecht veel belang aan goede cyberhygiëne en bewustzijn van cybersecurity.
Elementen van cyberhygiëne die de NIS2-richtlijn noemt zijn: software- en hardware-updates, wachtwoordwijzigingen, het beheer van nieuwe installaties, toegangsbeheer en de beveiliging van onlineapplicaties.
Ook beveiliging van de toeleveringsketen krijgt prioriteit. Bedrijven moeten hun beveiligingsmaatregelen afstemmen op elke directe leverancier en het algehele beveiligingsniveau van al hun leveranciers beoordelen.
Gelukkig zijn de meeste van deze eisen niet nieuw, en veel bedrijven werken hopelijk al aan deze onderwerpen. Ze gaan ook hand in hand met je AVG-werk, omdat het goede stappen zijn om gegevens te beschermen.
Nieuwe meldplichten
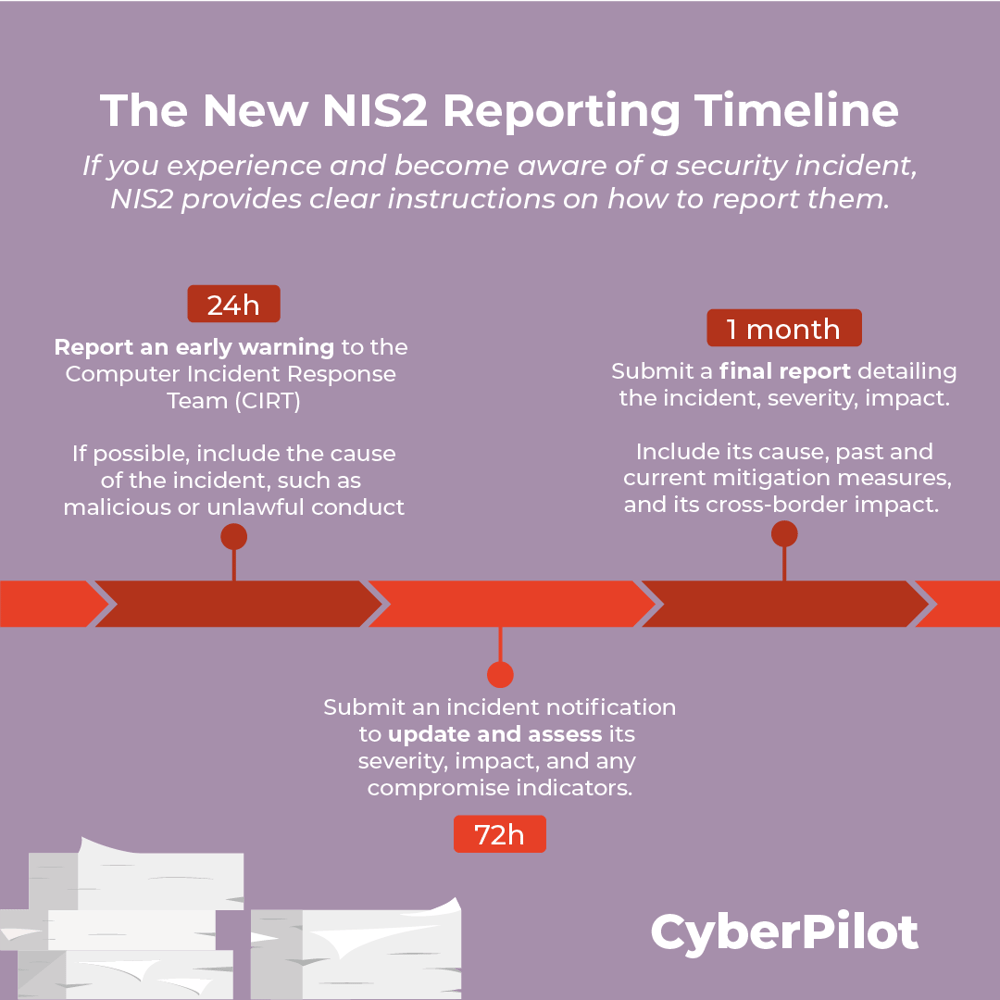
Als je een beveiligingsincident hebt, moet je de juiste partijen informeren. De NIS2-richtlijn geeft duidelijke instructies over hoe organisaties beveiligingsincidenten moeten melden.
- Binnen 24 uur nadat je op de hoogte bent geraakt van een incident: stuur een vroegtijdige waarschuwing naar het computer security incident response team (CSIRT) of de bevoegde autoriteit. Vermeld indien mogelijk of het vermoeden bestaat dat het incident is veroorzaakt door kwaadwillig of onrechtmatig handelen, en of het grensoverschrijdende gevolgen kan hebben
- Binnen 72 uur nadat je op de hoogte bent geraakt van een incident: dien een incidentmelding in. Die werkt de vroegtijdige waarschuwing bij met een eerste beoordeling van het incident, de ernst en de gevolgen ervan, en eventuele indicatoren van compromittering
- Binnen een maand nadat je op de hoogte bent geraakt van een incident: dien een eindrapport in. Dat bevat een gedetailleerde beschrijving van het incident, inclusief de ernst en de gevolgen, de oorzaak, de genomen en lopende beperkende maatregelen en de grensoverschrijdende gevolgen
Hopelijk heb je dit deel van onze NIS2-gids nooit nodig. Maar het staat hier voor het geval dat.
Hogere sancties bij NIS2-overtredingen en strenger toezicht
De NIS2-richtlijn neemt het serieus dat bedrijven zich aan de regels houden.
De richtlijn legt vast hoe hoog de boetes minimaal moeten kunnen zijn als een organisatie niet voldoet aan de eisen voor risicobeheer of de meldplichten van NIS2.
Essentiële entiteiten kunnen een maximale boete krijgen van ten minste € 10.000.000 of 2% van de totale wereldwijde jaaromzet van het voorgaande jaar, afhankelijk van welk bedrag hoger is. Dat is gelijk aan de boete voor minder ernstige overtredingen van de AVG.
Belangrijke entiteiten kunnen een maximale boete krijgen van ten minste € 7.000.000 of 1,4% van de totale wereldwijde jaaromzet van het voorgaande jaar, afhankelijk van welk bedrag hoger is.
Organisaties kunnen toezicht verwachten via audits, inspecties ter plaatse en verzoeken om informatie en documentatie over hun NIS2-naleving. Wordt er een NIS2-overtreding vastgesteld, dan kan de organisatie een boete krijgen, een niet-financiële sanctie zoals een bindende aanwijzing, of kan het bestuur verantwoordelijk worden gehouden.
Meestal houdt het land waar de organisatie gevestigd is toezicht. Voor organisaties in de sector digitale infrastructuur gelden enkele uitzonderingen.
Wat betekent dit voor jouw organisatie?
Organisaties in de sectoren van de NIS2-richtlijn moeten sinds 18 oktober 2024 aan de nieuwe beveiligingsmaatregelen voldoen.
Voor een aantal sectoren heeft de Commissie uiterlijk 17 oktober 2024 aanvullende informatie over de technische eisen gepubliceerd.
Valt jouw organisatie onder de NIS2-richtlijn? Dan is dit een goed moment om aan de slag te gaan.
Valt jouw organisatie niet binnen de sectoren en omvangsgrenzen van de NIS2-richtlijn? Dan kun je waarschijnlijk wat ontspannen.
Ga wel na of bedrijven waarmee je samenwerkt aan NIS2 moeten voldoen en wat dat voor jouw organisatie kan betekenen. En denk erover na hoe je de nieuwe beveiligingseisen toch kunt invoeren, want dat geeft je later een voorsprong.
Onze aanbevelingen voor jouw organisatie
Tot slot geven we je vier stappen mee om met je NIS2-werk aan de slag te gaan.
Stap 1: Zoek uit of jouw organisatie aan de NIS2-richtlijn moet voldoen
Bekijk daarvoor de sectoren en omvangsgrenzen van NIS2. Moet je aan NIS2 voldoen? Begin dan met een risicobeoordeling.
Stap 2: Voer een risicobeoordeling uit
Een risicobeoordeling geeft je een overzicht van alle mogelijke beveiligingsrisico's voor jouw organisatie, hoe waarschijnlijk ze zijn, hoe groot de impact op je organisatie zou zijn en wat je nu al doet om die risico's te beheersen.
Zo'n risicobeheerproces is verplicht onder NIS2, en je kunt beginnen met ons gratis template en stappenplan voor een risicoanalyse. De risicoanalyse helpt je te zien waar de gaten in je beveiliging zitten en wat je moet doen om ze te dichten.
De NIS2-richtlijn vraagt organisaties ook om een IT-beveiligingsbeleid. Ook daarvoor hebben we een gratis template en handleiding voor het IT-beveiligingsbeleid.
Daarnaast kun je ISO/IEC 27001 gebruiken als basis voor je risicobeoordeling en risicobeheer.
Stap 3: Voer beveiligingsmaatregelen in
Weet je welke beveiligingswijzigingen nodig zijn? Dan is het tijd om ze door te voeren.
Een handig model hierbij is de PDCA-cyclus (Plan-Do-Check-Act). Die geeft je een gestructureerde manier om nieuwe maatregelen in te voeren en te meten hoe goed ze werken. Veel organisaties gebruiken de cyclus om hun cybersecurity continu te verbeteren.
Zorg er bij het invoeren van nieuwe beveiligingsmaatregelen voor dat je alle 10 basiseisen uit de NIS2-richtlijn afdekt.
Kijk ook naar je toeleveringsketen en je relaties met leveranciers, zodat ook die veilig zijn. Voor een veilige toeleveringsketen is het belangrijk om samen te werken met verwerkers die een hoog beveiligingsniveau hebben.
ISO 22301 kan je helpen bij het plannen van bedrijfscontinuïteit en de beveiliging van je toeleveringsketen.
Stap 4: Evalueer de effectiviteit van de maatregelen
Zijn je beveiligingsmaatregelen niet voldoende of werken ze niet zoals verwacht? Dan zie je dat hier en kun je bijsturen. Het loont om je NIS2-werk niet uit te stellen, zodat er tijd is voor aanpassingen.
Security awareness training in de NIS2-richtlijn
Omdat het onze missie bij CyberPilot is om kwalitatieve security awareness training te bieden, volgen we de eisen van de NIS2-richtlijn natuurlijk op de voet.
De nieuwe richtlijn vraagt om maatregelen die beveiligingsrisico's beperken. Daar kan bij horen dat je medewerkers leert phishingmails te herkennen met phishingtests.
De NIS2-richtlijn vraagt ook om security awareness training, en het vergroten van het beveiligingsbewustzijn wordt een speerpunt van de nationale cybersecuritystrategie van elk land.
Training over cybersecurity, risico's, cybersecurityvaardigheden, bewustzijn, social engineering, phishing en goede cyberpraktijken voor zowel het bestuur als medewerkers wordt in de NIS2-tekst als prioriteit genoemd.
Voorbeelden van onderwerpen voor awareness-initiatieven zijn: software- en hardware-updates, wachtwoorden wijzigen, het beheer van nieuwe installaties en social engineering/phishing.
Onze security awareness training is een van de manieren waarop CyberPilot je helpt om aan de NIS2-richtlijn te voldoen.
Cyberhygiëne in de NIS2-richtlijn
Goede gewoontes op het gebied van cybersecurity en een sterke beveiligingscultuur in je organisatie worden ook genoemd in NIS2. Een cultuur waarin beveiliging leeft en medewerkers met goede digitale gewoontes versterken samen je totale beveiliging.
Een makkelijke manier om beveiliging op de agenda te houden, is met visuele herinneringen op kantoor. We hebben gratis posters en infographics met cybersecuritytips die beveiliging leuk maken.
Meer weten over NIS2?
Wil je meer lezen over de NIS2-richtlijn? De Europese Commissie heeft hier veelgestelde vragen beantwoord. We helpen je graag op weg naar NIS2-naleving. Neem gerust contact met ons op!