
De termen vishing en smishing klinken misschien wat grappig, maar het zijn serieuze vormen van cybercriminaliteit via telefoongesprekken en sms-berichten. Je hebt vast wel eens gehoord van phishing, een verzamelnaam voor oplichting en cybercriminaliteit. Bij phishing benaderen cybercriminelen mensen via e-mail, sms of telefoon en doen ze zich voor als betrouwbare instanties om hen persoonlijke gegevens te laten delen. In deze blog leggen we uit hoe smishing en vishing werken, hoe je de signalen herkent, hoe je het risico op aanvallen verkleint en wat je doet als je slachtoffer wordt. We beginnen met vishing en gaan daarna in op smishing.
Inhoud
- Nep-sms'jes zijn het nieuwe normaal
- Wat is vishing?
- Hoe werkt vishing?
- Voorbeelden van vishingaanvallen
- Wat is smishing?
- Voorbeelden van smishingaanvallen
- Zo verklein je het risico op smishingaanvallen
- Bewustzijn opbouwen in je organisatie
Nep-sms'jes zijn het nieuwe normaal
Volgens een rapport van de Britse toezichthouder Ofcom had 71% van de 2.000 ondervraagde volwassenen in het Verenigd Koninkrijk in de afgelopen drie maanden een frauduleuze sms ontvangen. 44% kreeg een telefoontje met een opgenomen bericht en 41% werd live gebeld door een oplichter. Het rapport liet ook zien dat telefoontjes op de vaste lijn vooral voor ouderen een risico blijven: 61% van de 75-plussers zei een mogelijk frauduleus telefoontje te hebben gehad. Verschillende soorten phishingaanvallen worden steeds populairder bij cybercriminelen.
Wat is vishing?
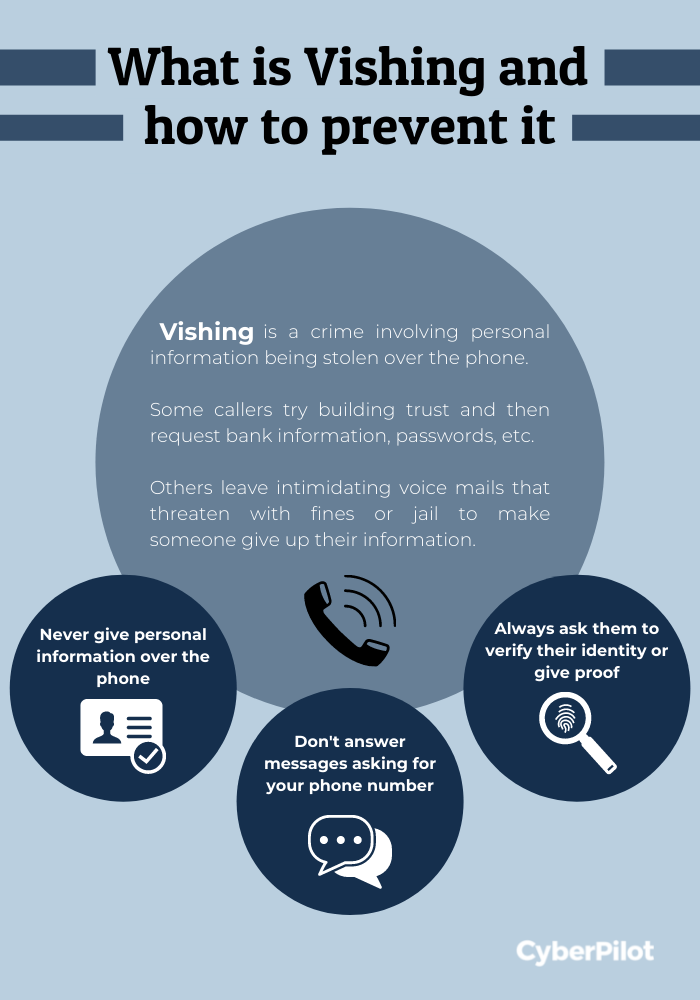
Vishing is een vorm van cybercriminaliteit waarbij criminelen via telefoongesprekken persoonlijke gegevens stelen. Het wordt ook wel telefoonphishing genoemd. Cybercriminelen bellen hun slachtoffers en overtuigen hen om persoonlijke gegevens te delen, zoals creditcardgegevens, wachtwoorden en adressen. Sommige oplichters zijn dwingend en gebruiken stevige taal, andere doen alsof ze het slachtoffer helpen om strafvervolging te voorkomen. Een andere veelgebruikte tactiek is een dreigend voicemailbericht, waarin het slachtoffer wordt gevraagd direct terug te bellen omdat het anders gearresteerd wordt, de bankrekening wordt geblokkeerd of erger.
Hoe werkt vishing?
Cybercriminelen zetten meerdere stappen om een vishingaanval te laten slagen. Eerst hebben ze het telefoonnummer van hun slachtoffer nodig. Dat krijgen ze meestal via phishingmails waarin het slachtoffer wordt gevraagd zijn telefoonnummer te sturen, of met speciale software die telefoonnummers op netnummer zoekt. Slaagt de phishingaanval, dan heeft de aanvaller het vertrouwen van het slachtoffer gewonnen. Het slachtoffer verwacht dan een telefoontje en vermoedt waarschijnlijk geen aanval. Heeft de cybercrimineel het slachtoffer eenmaal aan de lijn, dan probeert hij het over te halen persoonlijke gegevens te delen, zoals bankgegevens. Aanvallers spelen daarbij vooral in op vertrouwen en angst.
Voorbeelden van vishingaanvallen
Er zijn verschillende soorten vishingaanvallen. Dit zijn een paar van de meest voorkomende die je moet kennen.
Fraude namens de bank
Vishingaanvallers kunnen zich voordoen als je bank of creditcardmaatschappij om fraude te plegen. Als zogenaamde bankmedewerker vertellen ze het slachtoffer bijvoorbeeld dat zijn rekening in gevaar is en dat het geld moet overmaken naar een 'veilige rekening'. Ze kunnen vragen om inloggegevens voor internetbankieren, zodat ze zelf toegang krijgen en betalingen doen. Ook kunnen ze het slachtoffer vragen software voor schermdelen te downloaden, zodat ze de computer kunnen zien of overnemen. Zo wordt het makkelijker om de rekening over te nemen. Onthoud: deze instanties hebben je telefoonnummer meestal al. Krijg je een e-mail waarin ze om je telefoonnummer vragen? Dan is die waarschijnlijk niet echt.
Fraude met nep-helpdesks
Bij deze vorm van oplichting doen criminelen zich voor als computertechnicus van een bekend bedrijf. Ze bellen hun slachtoffer, melden verdachte activiteit op zijn account en vragen het om de accountgegevens te bevestigen. Tijdens het gesprek vragen ze om het e-mailadres en zeggen ze dat het slachtoffer een e-mail krijgt met een link naar software die moet voorkomen dat het account wordt gehackt. In werkelijkheid installeert het slachtoffer ongemerkt malware op zijn computer. Een tweede veelgebruikte tactiek: de oplichters zeggen dat ze een probleem met de computer van het slachtoffer hebben gevonden. Ze vragen om toegang op afstand en doen alsof ze een diagnosetest uitvoeren. Daarna proberen ze het slachtoffer te laten betalen voor het oplossen van een probleem dat niet bestaat.
Belastingfraude
Belastingfraude is voor aanvallers een lonende manier om financiële gegevens van nietsvermoedende slachtoffers te verzamelen. Meestal begint het met een opgenomen voicemailbericht over een probleem met de belastingaangifte van het slachtoffer. Daarna volgt de waarschuwing dat er een arrestatiebevel wordt uitgevaardigd als het slachtoffer niet terugbelt. Belt het slachtoffer terug, dan wordt het onder druk gezet om financiële gegevens te delen. Of het slachtoffer moet op een link klikken die de oplichters per e-mail of sms hebben gestuurd. Dreigen met een arrestatiebevel is een goed voorbeeld van hoe cybercriminelen inspelen op angst.
Zo verklein je het risico op vishingaanvallen
Voor zowel particulieren als bedrijven is het belangrijk om de signalen van vishing te herkennen en het risico op dit soort aanvallen te verkleinen. Hier moet je op letten bij een mogelijke vishingaanval:
Geef nooit persoonlijke gegevens door via de telefoon
Let op het taalgebruik van de beller. Wees op je hoede bij dreigementen of dringende verzoeken van welke aard dan ook
Stel altijd vragen. Vraag om bewijs als iemand je een prijs belooft of iets wil verkopen. Weigert de beller zich te identificeren? Hang dan op
Reageer niet op e-mails of berichten waarin om je telefoonnummer wordt gevraagd. Dat is meestal de eerste stap van een gerichte vishingaanval
Wat is smishing?
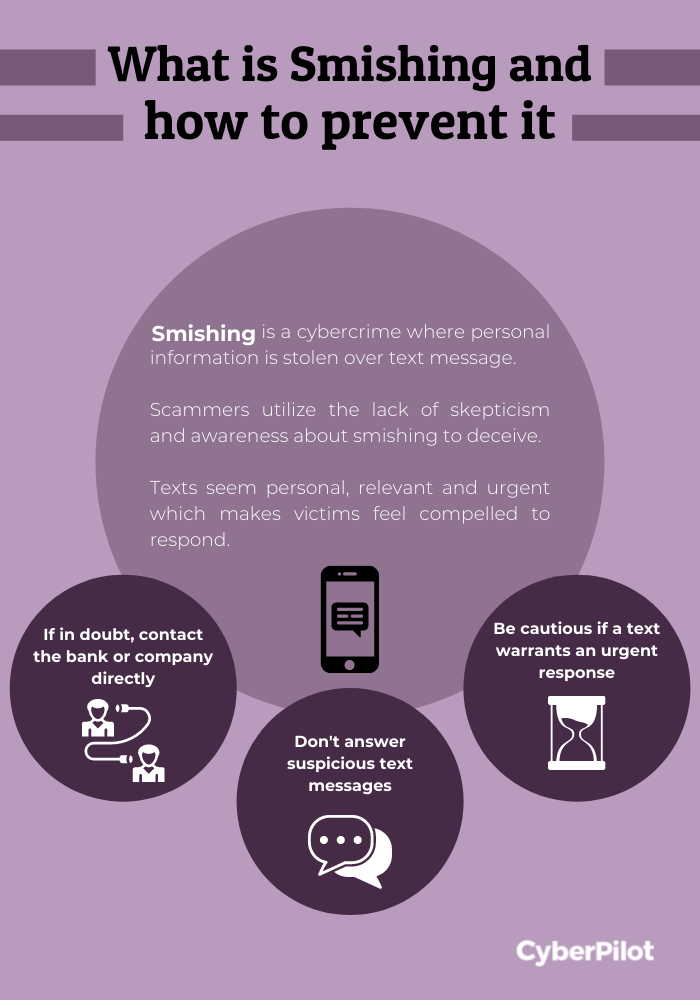
Bij smishing proberen cybercriminelen je via een sms of chatbericht persoonlijke gegevens te laten delen. Smishing wordt steeds populairder, omdat mensen een bericht in een berichtenapp op hun telefoon eerder vertrouwen dan een e-mail. De meesten van ons denken bij phishing niet aan sms'jes, maar cybercriminelen kunnen telefoonnummers tegenwoordig makkelijk vinden via onlinetelefoongidsen en apps die nummers genereren.
Hoe werkt smishing?
Cybercriminelen nemen een identiteit aan die hun slachtoffers vertrouwen, om hen te misleiden en hun argwaan te verminderen. Zo kunnen ze de beslissingen van hun slachtoffers sturen. Ze gebruiken situaties die voor het slachtoffer relevant kunnen zijn en laten het bericht zo persoonlijk mogelijk aanvoelen. Het doel is emoties op te wekken en urgentie te creëren, zodat er weinig ruimte is om kritisch na te denken. Met vertrouwen, relevantie en emotie creëren aanvallers situaties waarin hun slachtoffers zich gedwongen voelen te reageren.
Voorbeelden van smishingaanvallen
Er zijn verschillende soorten smishingaanvallen. Dit zijn een paar van de meest voorkomende die je moet kennen.
Oplichting met 'ongebruikelijke activiteit'
Cybercriminelen doen zich voor als betrouwbare organisaties om mensen op verdachte links te laten klikken. Daarmee kunnen ze toegang krijgen tot je apparaat en je persoonlijke en financiële gegevens. Veel bedrijven sturen hun klanten tegenwoordig een melding als er vanaf een ander apparaat of een andere locatie op hun account is ingelogd. Cybercriminelen kopiëren die methode en sturen waarschuwingen met verdachte links, waarmee het slachtoffer zou moeten controleren waar de inlog vandaan kwam. Een sms met 'verdachte activiteit op je account' laat natuurlijk alle alarmbellen afgaan. Juist daarom werkt deze oplichting zo goed: het slachtoffer voelt tijdsdruk, raakt in paniek en is in de war – een recept voor rampen.
Oplichting met cadeaukaarten
Oplichting met cadeaukaarten draait om je voordoen als iemand anders en om social-engineeringtactieken, waarmee slachtoffers worden overgehaald cadeaukaarten te kopen. Vaak doen de aanvallers zich voor als een collega of leidinggevende van het slachtoffer. Ze verzinnen een verhaal waarvoor ze je hulp nodig hebben: een verrassingsfeestje op kantoor, een bedrijfsevenement of een simpel boodschapje. Wat de reden ook is, ze vragen je te betalen met cadeaukaarten en beloven het geld later terug te geven. Maar zodra je het kaartnummer en de pincode doorgeeft, is het geld weg. Deze aanvallen werken omdat ze een simpele en snelle manier zijn om geld te krijgen, vooral als het bericht zich voordoet als iemand uit de eigen organisatie.
Zo verklein je het risico op smishingaanvallen
Met een paar stappen voorkom je dat je slachtoffer wordt van smishing. Een aanval kan alleen schade aanrichten als je reageert of op een andere manier in actie komt. Een sms alleen doet geen kwaad zolang je niets doet. Hier moet je op letten als je een smishingaanval vermoedt:
Reageer niet op het bericht. Aanvallers rekenen op je nieuwsgierigheid, maar je kunt weigeren erop in te gaan.
Neem de tijd als een bericht dringend is en ga voorzichtig te werk. Een sms die om een snelle reactie vraagt of een deadline noemt, kan wijzen op smishing.
Bel je bank of het bedrijf zelf als je twijfelt over een bericht.
Controleer het telefoonnummer. Vreemde nummers, zoals nummers van vier cijfers, kunnen wijzen op smishing.
Wat doe je als je slachtoffer wordt van smishing?
Ben je al slachtoffer geworden van een smishingaanval? Dan is het belangrijk om een plan te hebben. Beperk de schade door:
de vermoedelijke aanval te melden bij degene die verantwoordelijk is voor IT
je creditcard te laten blokkeren, om verdere of lopende identiteitsfraude te voorkomen
alle wachtwoorden en pincodes te wijzigen waar dat kan
je financiën, je kredietregistratie en je onlineaccounts in de gaten te houden op vreemde inloglocaties en andere activiteiten
Bewustzijn opbouwen in je organisatie
Een eerste stap om het risico op dit soort aanvallen te verkleinen, is je medewerkers te leren de signalen van vishing en smishing te herkennen. Daarvoor heb je een cultuur van beveiligingsbewustzijn in je organisatie nodig. Dat lukt bijvoorbeeld met onze posters over cybersecurity, met phishingtraining en met awareness-trainingen voor je medewerkers.