
Veel medewerkers wachten op dit moment op de mail waarmee ze hun kerstpakket of kerstcadeau van het werk mogen kiezen. Dat weten criminelen ook. Toen we in oktober gesimuleerde phishingmails over het kiezen van een kerstcadeau verstuurden, klikte tot 37% op de link – drie keer zoveel als bij een gemiddelde phishingsimulatie.
Tegelijk maakt AI nepmails steeds moeilijker te herkennen. Hier zijn de cijfers, een voorbeeld van een van de mails en wat zowel medewerkers als bedrijven kunnen doen.
De cijfers: 37% klikte, 10% vulde gegevens in
In oktober stuurden we twee gesimuleerde mails, ‘Kies je kerstcadeau’ en ‘Je kerstcadeau is uitverkocht’, naar 62.188 medewerkers van onze klanten.
|
Kerstcadeaumail |
Gemiddelde phishingsimulatie |
|
|---|---|---|
|
Klikte op de link |
Tot 37% |
Ca. 12% |
|
Vulde gegevens in op de nepsite |
10% |
Ca. 5% |
We sturen phishingsimulaties naar meer dan 250.000 medewerkers bij ruim 1.000 bedrijven. Gegevens die tijdens de simulaties werden ingevuld, zijn niet opgeslagen.
Zo zag de mail eruit
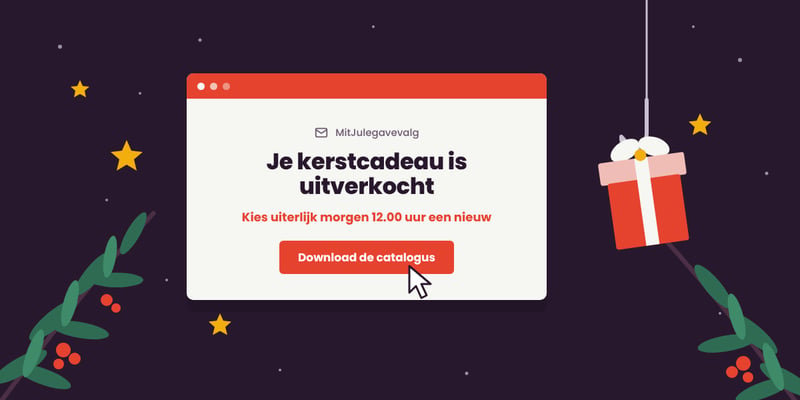
Dit is ‘Je kerstcadeau is uitverkocht’ – een van de twee mails uit de simulatie, verstuurd in het Deens. De afzender MitJulegavevalg (‘Mijn kerstcadeaukeuze’) bestaat niet.

Gesimuleerde phishingmail uit de kerstcadeaucampagne van CyberPilot, oktober 2026 (in het Deens).
Valt het op? Er staat geen enkele spelfout in. De waarschuwingssignalen zitten ergens anders:
- Onbekende afzender: Het domein mitjulegavevalg.com heeft niets te maken met je werkgever of jullie cadeauleverancier.
- Tijdsdruk: Je moet ‘uiterlijk morgen om 12.00 uur’ een nieuw cadeau kiezen om het nog vóór kerst te ontvangen.
- Dreiging iets mis te lopen: Bestel je niet, dan gaat het bedrag naar een goed doel.
- Lokaas: Als pleister op de wonde mag je een duurder cadeau kiezen.
- Een knop in plaats van een zichtbare link: ‘Download de catalogus’ verbergt waar je naartoe wordt gestuurd.
- Een betrouwbare voettekst: Een KvK-achtig registratienummer, adres en telefoonnummer zien er serieus uit, maar zijn in seconden verzonnen.
Lees meer over hoe phishing werkt en hoe je het herkent in Wat is phishing en hoe voorkom je het?
We klikken omdat we de mail verwachten
De verklaring is eenvoudig: de mail speelt precies in op wat de ontvanger verwacht of hoopt.
‘Veel mensen weten dat ze binnenkort een kerstcadeau van het werk mogen kiezen. Als de mail dan binnenkomt, lijkt die op iets waar ze op hebben gewacht, en daarom staan ze er niet bij stil. Het heeft niets te maken met naiviteit. Zo reageren wij mensen nu eenmaal als iets vertrouwd en positief aanvoelt,’ zegt Benjamin Pomerleau, Product Owner Phishing bij CyberPilot.
AI haalt de klassieke waarschuwingssignalen weg
Vroeger verrieden veel phishingmails zichzelf door spelfouten en houterig taalgebruik. Dat advies werkt niet meer. Met AI schrijven criminelen in een paar minuten een foutloze mail in elke taal en bootsen ze de toon, het merk en de identiteit van een bekend bedrijf na.
‘Een paar jaar geleden kostte een overtuigende phishingmail in het Deens tijd en taalkennis. Vandaag kan iedereen met toegang tot een AI-chatbot in een paar minuten een geloofwaardige mail maken. Daarom moeten we leren op andere signalen te letten dan spelfouten – en vooral weten wanneer de echte mail komt,’ zegt Benjamin Pomerleau.
Vertrouwen moet lopen van cadeauleverancier tot medewerker
Veel bedrijven werken met een cadeauservice. Hoe weten medewerkers dan welke mails ze kunnen vertrouwen? Rasmus Degn, oprichter van de Deense leverancier van relatiegeschenken Gaveportalen, herkent die uitdaging.
‘Als medewerkers een mail krijgen dat ze het kerstcadeau van dit jaar mogen kiezen, kijken de meesten daar naar uit. Juist daarom is het ook het soort mail waar je snel op klikt zonder er verder over na te denken.’
Gaveportalen vraagt bedrijven hun medewerkers voor te bereiden voordat de inloggegevens worden verstuurd. Ook bieden ze oplossingen waarbij medewerkers inloggen met bijvoorbeeld hun personeelsnummer, zodat er helemaal geen mail met inloglink nodig is.
‘Als cadeauleverancier vind ik dat wij de verantwoordelijkheid hebben om het kiezen van een kerstcadeau zo makkelijk en veilig mogelijk te maken. Het gaat niet alleen om technische beveiliging, maar net zo goed om goede communicatie tussen ons, het bedrijf en de medewerkers,’ zegt Rasmus Degn.
Tips voor medewerkers
- Wacht op een bericht via een ander kanaal. Heeft HR of je leidinggevende verteld dat de cadeaumail eraan komt? Zo niet, klik dan niet.
- Ga om de link heen. Gebruik de link van het intranet of van HR in plaats van de link in de mail, tenzij je 100% zeker weet dat de mail echt is.
- Spelfouten verraden niets meer. Controleer het adres van de afzender en houd je muis boven de link om te zien waar die naartoe leidt, voordat je klikt.
- Vraag het voordat je klikt. Twijfel je, neem dan contact op met HR of IT.
- Let op ongebruikelijke verzoeken. Vraagt de mail bijvoorbeeld om creditcardgegevens, stop dan en neem contact op met IT.
- Geklikt en nu in twijfel? Zeg het. Wijzig je wachtwoord en neem direct contact op met IT.
Tips voor bedrijven
- Kondig de cadeaumail aan. HR of het management laat medewerkers weten wanneer ze een mail over het kerstcadeau kunnen verwachten, en van wie.
- Bevestig de echte mail. Als de echte cadeaumail binnenkomt, laten HR of het management dat opnieuw weten. Dus communiceren vóór én na.
- Maak vragen stellen makkelijk. Vertel medewerkers dat ze beter kunnen vragen dan klikken.
- Overweeg inlogmails helemaal te vermijden. Bij sommige cadeauportalen, zoals Gaveportalen, loggen medewerkers in met hun personeelsnummer.
Train je medewerkers voordat criminelen het doen
De beste voorbereiding is de mail al eens gezien te hebben – in een veilige simulatie. Met onze phishing training sturen we realistische, seizoensgebonden mails zoals de kerstcadeaumail, en medewerkers leren er direct van. Lees hoe je je team scherp houdt met gesimuleerde phishing-aanvallen, combineer het met awareness-training en meet het effect op je beveiligingscultuur.
Meer over onze phishing training
Over het onderzoek
- Klikratio is het aandeel ontvangers dat op de link klikte. Submitratio is het aandeel dat gegevens invulde op de nepsite.
- De data komt uit simulaties die in oktober 2026 naar 62.188 medewerkers zijn verstuurd.
- Gegevens die tijdens de simulaties werden ingevuld, zijn niet opgeslagen.
- De 37% moet je vergelijken met de gemiddelde phishingmail van CyberPilot, die een klikratio van 12% heeft.