
Akkurat nå venter mange ansatte på å velge julegave fra jobben. Det vet de kriminelle. Da vi i oktober sendte simulerte phishing-e-poster om julegavevalg, klikket opptil 37 % på lenken – tre ganger så mange som i en gjennomsnittlig phishing-simulering.
Samtidig gjør KI de falske e-postene vanskeligere å gjennomskue. Her er tallene, et eksempel på en av e-postene, og hva både ansatte og virksomheter kan gjøre.
Tallene: 37 % klikket, 10 % oppga opplysninger
I oktober sendte vi to simulerte e-poster, «Velg julegaven din» og «Julegaven din er utsolgt», til 62 188 ansatte hos kundene våre.
|
Julegave-e-post |
Gjennomsnittlig phishing-simulering |
|
|---|---|---|
|
Klikket på lenken |
Opptil 37 % |
Ca. 12 % |
|
Oppga opplysninger på den falske siden |
10 % |
Ca. 5 % |
Vi sender phishing-simuleringer til mer enn 250 000 ansatte i over 1 000 virksomheter. Ingen opplysninger som ble oppgitt i simuleringene, ble lagret. Vil du se flere tall, kan du lese Data fra over 500 000 phishing-simuleringer eller hvordan det gikk med påske-phishingen med gratis sjokolade.

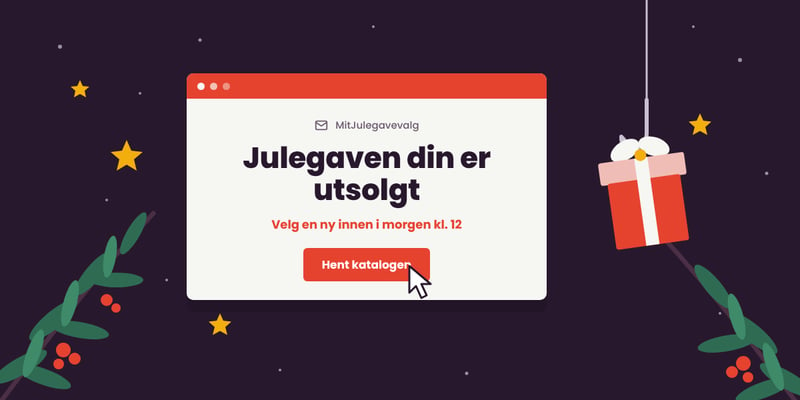
Simulert phishing-e-post fra CyberPilots julegavekampanje, oktober 2026.
Legg merke til at det ikke er en eneste skrivefeil. Varselsignalene sitter andre steder:
- Ukjent avsender: Domenet mitjulegavevalg.com har ingenting med arbeidsplassen din eller gaveleverandøren deres å gjøre.
- Tidspress: Du må velge en ny gave «innen i morgen kl. 12» for å rekke å få den før jul.
- Trussel om å gå glipp av noe: Bestiller du ikke, går beløpet til veldedighet.
- Lokkemat: Som plåster på såret kan du velge en dyrere gave.
- En knapp i stedet for en synlig lenke: «Hent katalogen» skjuler hvor du blir sendt.
- En troverdig bunntekst: Organisasjonsnummer, adresse og telefonnummer ser seriøse ut, men kan diktes opp på sekunder.
Flere kjennetegn finner du i Slik oppdager du en phishing-e-post: 7 tegn på phishing.
Vi klikker fordi vi venter på e-posten
Forklaringen er enkel: E-posten treffer akkurat det mottakeren forventer eller håper på.
«Mange vet at de snart skal velge en julegave fra jobben. Når e-posten så kommer, ligner den noe de har ventet på, og derfor stopper de ikke opp. Det handler ikke om at folk er naive. Det er slik vi mennesker reagerer når noe virker kjent og positivt,» sier Benjamin Pomerleau, produkteier for phishing i CyberPilot.
AI fjerner de klassiske varselsignalene
Tidligere kunne mange phishing-e-poster avsløres på skrivefeil og klossete språk. Det rådet holder ikke lenger. Med AI kan kriminelle på få minutter skrive en feilfri e-post på hvilket som helst språk og etterligne en kjent virksomhets tone, merkevare og identitet. Vi har prøvd det selv: Vi ba ChatGPT om å skrive en phishing-e-post – det gjorde den.
«For noen år siden krevde en overbevisende phishing-e-post på dansk både tid og språkkunnskaper. I dag kan alle med tilgang til en AI-chatbot lage en troverdig e-post på få minutter. Derfor må vi lære å se etter andre tegn enn skrivefeil – og først og fremst vite når den ekte e-posten kommer,» sier Benjamin Pomerleau.
Tilliten må sikres fra gaveleverandør til ansatt
Mange virksomheter bruker en gavetjeneste. Hvordan vet de ansatte da hvilke e-poster de kan stole på? Rasmus Degn, grunnlegger av den danske firmagaveleverandøren Gaveportalen, kjenner igjen utfordringen.
«Når de ansatte får en e-post om at de kan velge årets julegave, er det noe de fleste gleder seg til. Derfor er det også en type e-post man fort kan komme til å klikke på uten å tenke seg om.»
Gaveportalen ber virksomhetene forberede de ansatte før påloggingsopplysningene sendes ut. De tilbyr også løsninger der de ansatte logger inn med for eksempel ansattnummeret sitt, slik at det ikke trengs noen e-post med påloggingslenke.
«Som gaveleverandør mener jeg at vi har et ansvar for å gjøre det så enkelt og trygt som mulig å velge julegave. Det handler ikke bare om teknisk sikkerhet, men like mye om god kommunikasjon mellom oss, virksomheten og de ansatte,» sier Rasmus Degn.
Råd til ansatte
- Vent på beskjed via en annen kanal. Har HR eller lederen din fortalt at gave-e-posten er på vei? Hvis ikke, ikke klikk.
- Gå utenom lenken. Bruk lenken fra intranettet eller fra HR i stedet for lenken i e-posten, med mindre du er 100 % sikker på at e-posten er ekte.
- Skrivefeil avslører ikke lenger noe. Sjekk avsenderens adresse, og hold musepekeren over lenken for å se hvor den fører før du klikker.
- Spør før du klikker. Er du i tvil, kontakt HR eller IT.
- Vær oppmerksom på uvanlige krav. Ber e-posten om for eksempel kortopplysninger, stopp opp og kontakt IT.
- Har du klikket og blitt usikker? Si fra. Bytt passord og kontakt IT med en gang.
Råd til virksomheter
- Gi beskjed om gave-e-posten. HR eller ledelsen forteller de ansatte når de kan forvente en e-post om julegaver, og fra hvem.
- Bekreft den riktige e-posten. Når den ekte gave-e-posten kommer, gir HR eller ledelsen beskjed igjen. Kommuniser altså både før og etter.
- Gjør det lett å spørre. Fortell de ansatte at det er bedre å spørre enn å klikke – og gjør det enkelt å rapportere en mistenkelig e-post.
- Vurder å unngå påloggings-e-poster helt. Hos enkelte gaveportaler, for eksempel Gaveportalen, kan de ansatte logge inn med ansattnummeret sitt.
- Ha en plan klar. Avtal på forhånd hva de ansatte skal gjøre hvis de har klikket. Bruk guiden vår: Slik skriver du en beredskapsplan for phishing.
Tren de ansatte før de kriminelle gjør det
Den beste forberedelsen er å ha sett e-posten før – i en trygg simulering. Med phishing-trening sender vi realistiske, sesongaktuelle e-poster som julegave-e-posten, og de ansatte lærer av det med en gang. Kombiner det med Security Awareness Trening, og mål effekten på sikkerhetskulturen deres.
Om undersøkelsen
- Klikkrate er andelen mottakere som klikket på lenken. Submitrate er andelen som oppga opplysninger på den falske siden.
- Dataene kommer fra simuleringer sendt i oktober 2026 til 62 188 ansatte.
- Ingen opplysninger som ble oppgitt i simuleringene, ble lagret.
- De 37 % skal sammenlignes med CyberPilots gjennomsnittlige phishing-e-post, som har en klikkrate på 12 %.