
Mange danskere venter i disse uger på at vælge julegave fra arbejdet. Det udnytter kriminelle. Da vi i oktober sendte simulerede phishingmails om julegavevalg, klikkede op til 37% på linket – tre gange så mange som ved en gennemsnitlig phishingsimulering.
Samtidig gør AI de falske mails sværere at gennemskue. Her er tallene, et eksempel på en af mailene, og hvad både medarbejdere og virksomheder kan gøre.
Tallene: 37% klikkede, 10% indtastede oplysninger
I oktober sendte vi to simulerede mails, "Vælg din julegave" og "Din julegave er udsolgt", til 62.188 medarbejdere hos vores kunder.
|
Julegavemail |
Gennemsnitlig phishingsimulering |
|
|---|---|---|
|
Klikkede på linket |
Op til 37% |
Ca. 12% |
|
Indtastede loginoplysninger |
10% |
Ca. 5% |
Vi sender phishingsimuleringer til mere end 250.000 medarbejdere hos over 1.000 danske virksomheder. Ingen indtastede oplysninger blev gemt i simuleringerne. Vil du se flere tal, så læs Data fra +500.000 phishing-simuleringer eller hvordan det gik med vores påske-phishing med gratis chokolade.
Sådan så mailen ud
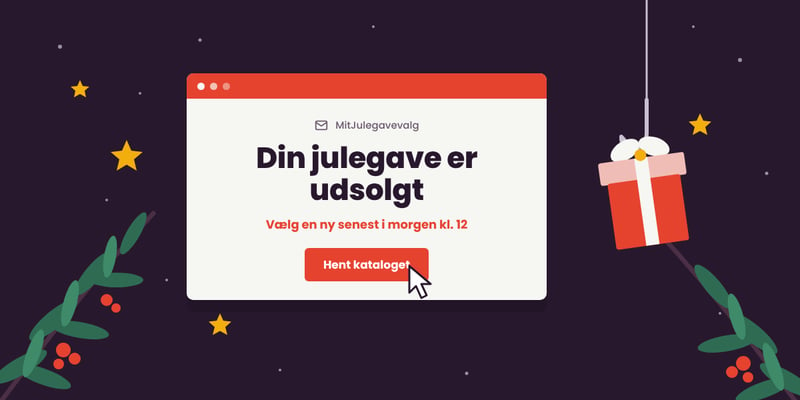
Her er "Din julegave er udsolgt" – en af de to mails fra simuleringen. Afsenderen MitJulegavevalg findes ikke.

Simuleret phishingmail fra CyberPilots julegavekampagne, oktober 2026.
Læg mærke til, at der ikke er en eneste stavefejl. Advarselstegnene sidder andre steder:
- Ukendt afsender: Domænet mitjulegavevalg.com har intet at gøre med din arbejdsplads eller jeres gaveleverandør.
- Tidspres: Du skal vælge en ny gave "senest i morgen kl. 12".
- Trussel om at miste noget: Bestiller du ikke, går beløbet til velgørenhed.
- Lokkemad: Som plaster på såret kan du vælge en dyrere gave.
- En knap i stedet for et synligt link: "Hent kataloget" skjuler, hvor du bliver sendt hen.
- En troværdig sidefod: CVR-nummer, adresse og telefonnummer ser seriøse ud, men kan opfindes på sekunder.
Flere kendetegn finder du i 8 tegn på, at du har fået en phishing-mail.
Vi klikker, fordi vi venter på mailen
Forklaringen er enkel: Mailen rammer præcis det, modtageren forventer eller håber på.
"Mange ved, at de snart skal vælge en julegave fra arbejdet. Når mailen så kommer, ligner den noget, de har ventet på, og derfor stopper de ikke op. Det handler ikke om, at folk er naive. Det er sådan, vi mennesker reagerer, når noget virker bekendt og positivt," siger Benjamin Pomerleau, Phishing-produktejer hos CyberPilot.
AI fjerner de klassiske advarselstegn
Tidligere kunne mange phishingmails afsløres på stavefejl og kluntet dansk. Det råd holder ikke længere. Med AI kan kriminelle på få minutter skrive en fejlfri mail på dansk og efterligne en kendt virksomheds tone, brand og identitet.
"For få år siden krævede en overbevisende dansk phishingmail både tid og sprogkundskaber. I dag kan alle med adgang til en AI-chatbot lave en troværdig mail på få minutter. Derfor skal vi lære at kigge efter andre tegn end stavefejl, og først og fremmest vide, hvornår den ægte mail kommer," siger Benjamin Pomerleau.
Tilliden skal sikres fra gaveleverandør til medarbejder
Mange virksomheder bruger en gaveservice. Så hvordan ved medarbejderne, hvilke mails de kan stole på? Den udfordring kender Rasmus Degn, stifter af Gaveportalen.
"Når medarbejderne får en mail om, at de kan vælge årets julegave, er det jo noget, de fleste glæder sig til. Derfor er det også en type mail, man hurtigt kan komme til at klikke på uden at tænke nærmere over det."
Hos Gaveportalen beder de virksomhederne forberede medarbejderne, før loginoplysningerne bliver sendt ud. De tilbyder også løsninger, hvor medarbejderne logger ind med fx deres medarbejdernummer, så der slet ikke skal sendes en mail med et loginlink.
"Som gaveleverandør mener jeg, at vi har et ansvar for at gøre det så nemt og trygt som muligt at vælge sin julegave. Det handler ikke kun om teknisk sikkerhed, men i lige så høj grad om god kommunikation mellem os, virksomheden og medarbejderne," siger Rasmus Degn.
Gode råd til medarbejdere
- Vent på besked fra en anden kanal. Har HR eller din leder fortalt, at gavemailen er på vej? Hvis svaret er nej, så klik ikke.
- Gå uden om linket. Brug linket fra intranettet eller fra HR i stedet for linket i mailen, medmindre du er 100% sikker på, at mailen er ægte.
- Stavefejl afslører ikke længere noget. Tjek afsenderens adresse, og hold musen over linket for at se, hvor det fører hen, før du klikker.
- Spørg, før du klikker. Er du i tvivl, så kontakt HR eller IT.
- Vær opmærksom på usædvanlige krav. Beder mailen fx om kreditkortoplysninger, så stop op og kontakt IT.
- Har du klikket og er blevet i tvivl, så sig det. Skift din adgangskode, og kontakt IT med det samme.
Gode råd til virksomheder
- Giv besked om gavemailen. HR eller ledelsen fortæller medarbejderne, hvornår de kan forvente en mail om julegaver, og fra hvem.
- Bekræft den rigtige mail. Når den ægte gavemail kommer, melder HR eller ledelsen ud igen, at nu er den her. Altså både før og efter.
- Gør det let at spørge. Fortæl medarbejderne, at de hellere skal spørge end klikke – og gør det nemt at rapportere en mistænkelig mail.
- Overvej helt at undgå loginmails. Hos nogle gaveportaler, fx Gaveportalen, kan medarbejderne logge ind med deres medarbejdernummer.
- Hav en plan klar. Aftal på forhånd, hvad medarbejderne gør, hvis de har klikket. Brug vores guide til en phishing-beredskabsplan.
Træn medarbejderne, før de kriminelle gør det
Den bedste forberedelse er at have set mailen før – i en sikker simulering. Med phishing-træning sender vi realistiske, sæsonaktuelle mails som julegavemailen, og medarbejderne lærer af det med det samme. Kombinér det med awareness-træning, og mål effekten på jeres sikkerhedskultur.
Om undersøgelsen
- Klikrate er andelen af modtagere, der klikkede på linket. Submitrate er andelen, der indtastede oplysninger på den falske side.
- Data stammer fra simuleringer sendt i oktober 2026 til 62.188 medarbejdere.
- Ingen indtastede oplysninger blev gemt i simuleringerne.
- De 37% skal holdes op imod CyberPilots gennemsnitlige phishingmail, som har en klikrate på 12%.