
Gerade warten viele Mitarbeitende darauf, ihr Weihnachtsgeschenk vom Arbeitgeber auszuwählen. Das wissen auch Kriminelle. Als wir im Oktober simulierte Phishing-Mails zur Geschenkauswahl verschickt haben, klickten bis zu 37 % auf den Link – dreimal so viele wie bei einer durchschnittlichen Phishing-Simulation.
Gleichzeitig macht KI gefälschte Mails schwerer zu durchschauen. Hier sind die Zahlen, ein Beispiel für eine der Mails und was Mitarbeitende und Unternehmen tun können.
Die Zahlen: 37 % klickten, 10 % gaben Daten ein
Im Oktober haben wir zwei simulierte Mails, „Wählen Sie Ihr Weihnachtsgeschenk“ und „Ihr Weihnachtsgeschenk ist ausverkauft“, an 62.188 Mitarbeitende unserer Kunden verschickt.
|
Weihnachtsgeschenk-Mail |
Durchschnittliche Phishing-Simulation |
|
|---|---|---|
|
Auf den Link geklickt |
Bis zu 37 % |
Ca. 12 % |
|
Daten auf der gefälschten Seite eingegeben |
10 % |
Ca. 5 % |
Wir verschicken Phishing-Simulationen an mehr als 250.000 Mitarbeitende in über 1.000 Unternehmen. Keine der in den Simulationen eingegebenen Daten wurde gespeichert.
So sah die Mail aus
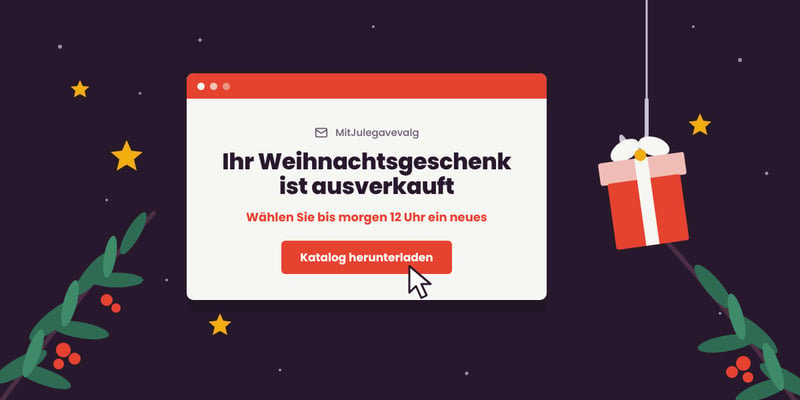
Das ist „Ihr Weihnachtsgeschenk ist ausverkauft“ – eine der beiden Mails aus der Simulation, verschickt auf Dänisch. Den Absender MitJulegavevalg („Meine Weihnachtsgeschenkwahl“) gibt es nicht.

Simulierte Phishing-Mail aus der Weihnachtsgeschenk-Kampagne von CyberPilot, Oktober 2026 (auf Dänisch).
Auffällig: Es gibt keinen einzigen Rechtschreibfehler. Die Warnsignale stecken woanders:
- Unbekannter Absender: Die Domain mitjulegavevalg.com hat nichts mit Ihrem Arbeitgeber oder Ihrem Geschenkanbieter zu tun.
- Zeitdruck: Sie sollen „spätestens morgen um 12 Uhr“ ein neues Geschenk wählen, um es noch vor Weihnachten zu erhalten.
- Drohender Verlust: Bestellen Sie nicht, geht der Betrag an eine Hilfsorganisation.
- Köder: Als Trostpflaster dürfen Sie ein teureres Geschenk wählen.
- Ein Button statt eines sichtbaren Links: „Katalog herunterladen“ verbirgt, wohin Sie geleitet werden.
- Eine vertrauenswürdige Fußzeile: Handelsregisternummer, Adresse und Telefonnummer wirken seriös, sind aber in Sekunden erfunden.
Mehr darüber, wie Phishing funktioniert und wie Sie es erkennen, lesen Sie in Was ist Phishing und wie man es verhindert.
Wir klicken, weil wir die Mail erwarten
Die Erklärung ist einfach: Die Mail trifft genau das, was die Empfänger erwarten oder sich erhoffen.
„Viele wissen, dass sie bald ein Weihnachtsgeschenk vom Arbeitgeber auswählen dürfen. Wenn die Mail dann kommt, sieht sie aus wie etwas, worauf sie gewartet haben – und deshalb halten sie nicht inne. Das hat nichts mit Naivität zu tun. So reagieren wir Menschen, wenn etwas vertraut und positiv wirkt“, sagt Benjamin Pomerleau, Product Owner für Phishing bei CyberPilot.
KI beseitigt die klassischen Warnsignale
Früher verrieten sich viele Phishing-Mails durch Rechtschreibfehler und holprige Sprache. Dieser Rat gilt nicht mehr. Mit KI können Kriminelle in wenigen Minuten eine fehlerfreie Mail in jeder Sprache schreiben und Ton, Marke und Identität eines bekannten Unternehmens nachahmen.
„Vor ein paar Jahren brauchte man für eine überzeugende Phishing-Mail auf Dänisch Zeit und Sprachkenntnisse. Heute kann jeder mit Zugang zu einem KI-Chatbot in wenigen Minuten eine glaubwürdige Mail erstellen. Deshalb müssen wir lernen, auf andere Anzeichen als Rechtschreibfehler zu achten – und vor allem wissen, wann die echte Mail kommt“, sagt Benjamin Pomerleau.
Vertrauen muss vom Geschenkanbieter bis zu den Mitarbeitenden reichen
Viele Unternehmen nutzen einen Geschenkservice. Woher wissen die Mitarbeitenden dann, welchen Mails sie vertrauen können? Rasmus Degn, Gründer des dänischen Firmengeschenk-Anbieters Gaveportalen, kennt die Herausforderung.
„Wenn Mitarbeitende eine Mail bekommen, dass sie das diesjährige Weihnachtsgeschenk auswählen können, freuen sich die meisten darauf. Genau deshalb klickt man bei dieser Art von Mail schnell, ohne lange nachzudenken.“
Gaveportalen bittet Unternehmen, ihre Mitarbeitenden vorzubereiten, bevor Zugangsdaten verschickt werden. Außerdem gibt es Lösungen, bei denen sich Mitarbeitende zum Beispiel mit ihrer Personalnummer anmelden – dann ist gar keine Mail mit Login-Link nötig.
„Als Geschenkanbieter haben wir meiner Meinung nach die Verantwortung, die Auswahl des Weihnachtsgeschenks so einfach und sicher wie möglich zu machen. Dabei geht es nicht nur um technische Sicherheit, sondern genauso um gute Kommunikation zwischen uns, dem Unternehmen und den Mitarbeitenden“, sagt Rasmus Degn.
Tipps für Mitarbeitende
- Warten Sie auf einen Hinweis über einen anderen Kanal. Hat HR oder Ihre Führungskraft angekündigt, dass die Geschenk-Mail kommt? Wenn nicht, klicken Sie nicht.
- Umgehen Sie den Link. Nutzen Sie den Link aus dem Intranet oder von HR statt des Links in der Mail – es sei denn, Sie sind sich zu 100 % sicher, dass die Mail echt ist.
- Rechtschreibfehler verraten nichts mehr. Prüfen Sie die Absenderadresse und fahren Sie mit der Maus über den Link, um zu sehen, wohin er führt, bevor Sie klicken.
- Fragen Sie, bevor Sie klicken. Im Zweifel wenden Sie sich an HR oder die IT.
- Achten Sie auf ungewöhnliche Forderungen. Fragt die Mail zum Beispiel nach Kreditkartendaten, halten Sie inne und kontaktieren Sie die IT.
- Geklickt und jetzt unsicher? Sagen Sie es. Ändern Sie Ihr Passwort und kontaktieren Sie sofort die IT.
Tipps für Unternehmen
- Kündigen Sie die Geschenk-Mail an. HR oder die Geschäftsleitung sagt den Mitarbeitenden, wann eine Mail zu Weihnachtsgeschenken kommt und von wem.
- Bestätigen Sie die echte Mail. Wenn die echte Geschenk-Mail eintrifft, informieren HR oder die Geschäftsleitung erneut. Also vorher und nachher kommunizieren.
- Machen Sie Nachfragen leicht. Sagen Sie den Mitarbeitenden, dass Fragen besser ist als Klicken.
- Verzichten Sie wenn möglich ganz auf Login-Mails. Bei manchen Geschenkportalen, etwa Gaveportalen, können sich Mitarbeitende mit ihrer Personalnummer anmelden.
Schulen Sie Ihre Mitarbeitenden, bevor es Kriminelle tun
Die beste Vorbereitung ist, die Mail schon einmal gesehen zu haben – in einer sicheren Simulation. Mit unserem Phishing-Training verschicken wir realistische, saisonale Mails wie die Weihnachtsgeschenk-Mail, und Mitarbeitende lernen sofort daraus. Lesen Sie, wie gute Phishing-Simulationen aufgebaut sind, kombinieren Sie sie mit Awareness-Training und messen Sie die Wirkung auf Ihre Sicherheitskultur.
Mehr über unser Phishing-Training
Über die Untersuchung
- Klickrate ist der Anteil der Empfänger, die auf den Link geklickt haben. Submit-Rate ist der Anteil, der Daten auf der gefälschten Seite eingegeben hat.
- Die Daten stammen aus Simulationen, die im Oktober 2026 an 62.188 Mitarbeitende verschickt wurden.
- Keine der in den Simulationen eingegebenen Daten wurde gespeichert.
- Die 37 % sind mit der durchschnittlichen Phishing-Mail von CyberPilot zu vergleichen, die eine Klickrate von 12 % hat.