
Just nu väntar många anställda på att få välja sin julklapp från jobbet. Det vet de kriminella. När vi i oktober skickade simulerade phishingmejl om julklappsval klickade upp till 37 % på länken – tre gånger så många som i en genomsnittlig phishingsimulering.
Samtidigt gör AI de falska mejlen svårare att genomskåda. Här är siffrorna, ett exempel på ett av mejlen och vad både medarbetare och företag kan göra.
Siffrorna: 37 % klickade, 10 % angav uppgifter
I oktober skickade vi två simulerade mejl, ”Välj din julklapp” och ”Din julklapp är slutsåld”, till 62 188 medarbetare hos våra kunder.
|
Julklappsmejl |
Genomsnittlig phishingsimulering |
|
|---|---|---|
|
Klickade på länken |
Upp till 37 % |
Ca 12 % |
|
Angav uppgifter på den falska sidan |
10 % |
Ca 5 % |
Vi skickar phishingsimuleringar till fler än 250 000 medarbetare på över 1 000 företag. Inga uppgifter som angavs i simuleringarna sparades. Vill du se mer data, läs om de 3 svåraste typerna av nätfiske att upptäcka.
Så här såg mejlet ut
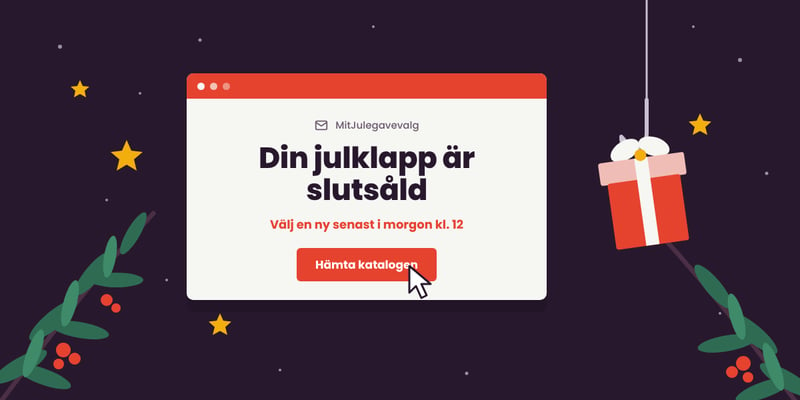
Det här är ”Din julklapp är slutsåld” – ett av de två mejlen från simuleringen, skickat på danska. Avsändaren MitJulegavevalg (”Mitt julklappsval”) finns inte.

Simulerat phishingmejl från CyberPilots julklappskampanj, oktober 2026.
Lägg märke till att det inte finns ett enda stavfel. Varningssignalerna sitter på andra ställen:
- Okänd avsändare: Domänen mitjulegavevalg.com har ingenting med din arbetsplats eller er gåvoleverantör att göra.
- Tidspress: Du måste välja en ny julklapp ”senast i morgon kl. 12” för att hinna få den före jul.
- Hot om att gå miste om något: Om du inte beställer går beloppet till välgörenhet.
- Lockbete: Som plåster på såret får du välja en dyrare julklapp.
- En knapp i stället för en synlig länk: ”Hämta katalogen” döljer vart du skickas.
- En trovärdig sidfot: Organisationsnummer, adress och telefonnummer ser seriösa ut, men går att hitta på på några sekunder.
Fler varningstecken hittar du i Hur du upptäcker ett phishingmejl: 7 tecken på phishing.
Vi klickar för att vi väntar på mejlet
Förklaringen är enkel: mejlet träffar precis det mottagaren förväntar sig eller hoppas på.
”Många vet att de snart ska välja en julklapp från jobbet. När mejlet sedan kommer ser det ut som något de har väntat på, och därför stannar de inte upp. Det handlar inte om att folk är naiva. Det är så vi människor reagerar när något känns bekant och positivt”, säger Benjamin Pomerleau, produktägare för phishing på CyberPilot.
AI tar bort de klassiska varningstecknen
Tidigare gick många phishingmejl att avslöja på stavfel och klumpigt språk. Det rådet håller inte längre. Med AI kan kriminella på några minuter skriva ett felfritt mejl på vilket språk som helst och härma ett känt företags ton, varumärke och identitet. Vi har själva testat: Vi bad ChatGPT att skriva ett nätfiskemejl åt oss.
”För några år sedan krävde ett övertygande phishingmejl på danska både tid och språkkunskaper. I dag kan alla med tillgång till en AI-chattbot skapa ett trovärdigt mejl på några minuter. Därför måste vi lära oss att leta efter andra tecken än stavfel – och framför allt veta när det äkta mejlet kommer”, säger Benjamin Pomerleau.
Förtroendet måste säkras från gåvoleverantör till medarbetare
Många företag använder en gåvotjänst. Hur vet då medarbetarna vilka mejl de kan lita på? Rasmus Degn, grundare av den danska företagsgåvoleverantören Gaveportalen, känner igen utmaningen.
”När medarbetarna får ett mejl om att de kan välja årets julklapp är det något de flesta ser fram emot. Därför är det också en typ av mejl som man lätt klickar på utan att tänka efter.”
Gaveportalen ber företagen förbereda sina medarbetare innan inloggningsuppgifterna skickas ut. De erbjuder också lösningar där medarbetarna loggar in med till exempel sitt anställningsnummer, så att inget mejl med inloggningslänk behövs.
”Som gåvoleverantör anser jag att vi har ett ansvar för att göra det så enkelt och tryggt som möjligt att välja sin julklapp. Det handlar inte bara om teknisk säkerhet, utan lika mycket om god kommunikation mellan oss, företaget och medarbetarna”, säger Rasmus Degn.
Tips till medarbetare
- Vänta på besked via en annan kanal. Har HR eller din chef berättat att julklappsmejlet är på väg? Om inte, klicka inte.
- Gå runt länken. Använd länken från intranätet eller från HR i stället för länken i mejlet, om du inte är 100 % säker på att mejlet är äkta.
- Stavfel avslöjar inte längre något. Kontrollera avsändarens adress och håll muspekaren över länken för att se vart den leder innan du klickar.
- Fråga innan du klickar. Är du osäker, kontakta HR eller IT.
- Var uppmärksam på ovanliga krav. Ber mejlet om till exempel kortuppgifter, stanna upp och kontakta IT.
- Har du klickat och blivit osäker? Säg till. Byt lösenord och kontakta IT direkt.
Tips till företag
- Meddela att julklappsmejlet kommer. HR eller ledningen berättar för medarbetarna när de kan vänta sig ett mejl om julklappar, och från vem.
- Bekräfta det riktiga mejlet. När det äkta julklappsmejlet kommer meddelar HR eller ledningen det igen. Kommunicera alltså både före och efter.
- Gör det lätt att fråga. Berätta för medarbetarna att det är bättre att fråga än att klicka.
- Överväg att helt undvika inloggningsmejl. Hos vissa gåvoportaler, till exempel Gaveportalen, kan medarbetarna logga in med sitt anställningsnummer.
- Ha en plan redo. Bestäm i förväg vad medarbetarna ska göra om de har klickat. Använd vår guide: Så här skriver du en beredskapsplan för phishing.
Träna medarbetarna innan de kriminella gör det
Den bästa förberedelsen är att ha sett mejlet förut – i en säker simulering. Med phishingträning skickar vi realistiska, säsongsaktuella mejl som julklappsmejlet, och medarbetarna lär sig av det direkt. Läs mer om hur bra simulerat nätfiske fungerar, kombinera det med Security Awareness Training och mät effekten på er säkerhetskultur.
Boka en kostnadsfri phishingdemo
Om undersökningen
- Klickfrekvens är andelen mottagare som klickade på länken. Submitfrekvens är andelen som angav uppgifter på den falska sidan.
- Datan kommer från simuleringar som skickades i oktober 2026 till 62 188 medarbetare.
- Inga uppgifter som angavs i simuleringarna sparades.
- De 37 % ska jämföras med CyberPilots genomsnittliga phishingmejl, som har en klickfrekvens på 12 %.