
Die Begriffe Vishing und Smishing klingen zunächst vielleicht etwas lustig, aber dahinter stecken ernsthafte Formen von Cyberkriminalität, die über Telefonanrufe und Textnachrichten ablaufen. Sie haben sicher schon von Phishing gehört, einem Oberbegriff für betrügerische Aktivitäten und Cyberkriminalität. Beim Phishing sprechen Cyberkriminelle Menschen per E-Mail, SMS oder Telefon an und geben sich als seriöse Institutionen aus, um sie dazu zu bringen, persönliche Daten preiszugeben. In diesem Beitrag erklären wir, wie Smishing und Vishing funktionieren, wie Sie die Anzeichen erkennen, das Risiko von Angriffen verringern und was Sie tun können, wenn Sie Opfer geworden sind. Zuerst geht es um Vishing, danach um Smishing.
Inhaltsverzeichnis
- Betrugs-SMS sind die neue Normalität
- Was ist Vishing?
- Wie funktioniert Vishing?
- Beispiele für Vishing-Angriffe
- Was ist Smishing?
- Beispiele für Smishing-Angriffe
- So verringern Sie das Risiko von Smishing-Angriffen
- Sicherheitsbewusstsein in der Organisation aufbauen
Betrugs-SMS sind die neue Normalität
Laut einem Bericht der britischen Regulierungsbehörde Ofcom hatten 71 % der 2.000 befragten Erwachsenen in Großbritannien in den letzten drei Monaten eine betrügerische SMS erhalten. 44 % erhielten einen Anruf mit einer aufgezeichneten Nachricht, und 41 % wurden von einem Betrüger live angerufen. Der Bericht zeigte außerdem, dass Anrufe auf dem Festnetz vor allem für ältere Menschen eine Gefahr bleiben: 61 % der über 75-Jährigen gaben an, einen möglichen Betrugsanruf erhalten zu haben. Verschiedene Arten von Phishing-Angriffen werden bei Cyberkriminellen immer beliebter.
Was ist Vishing?
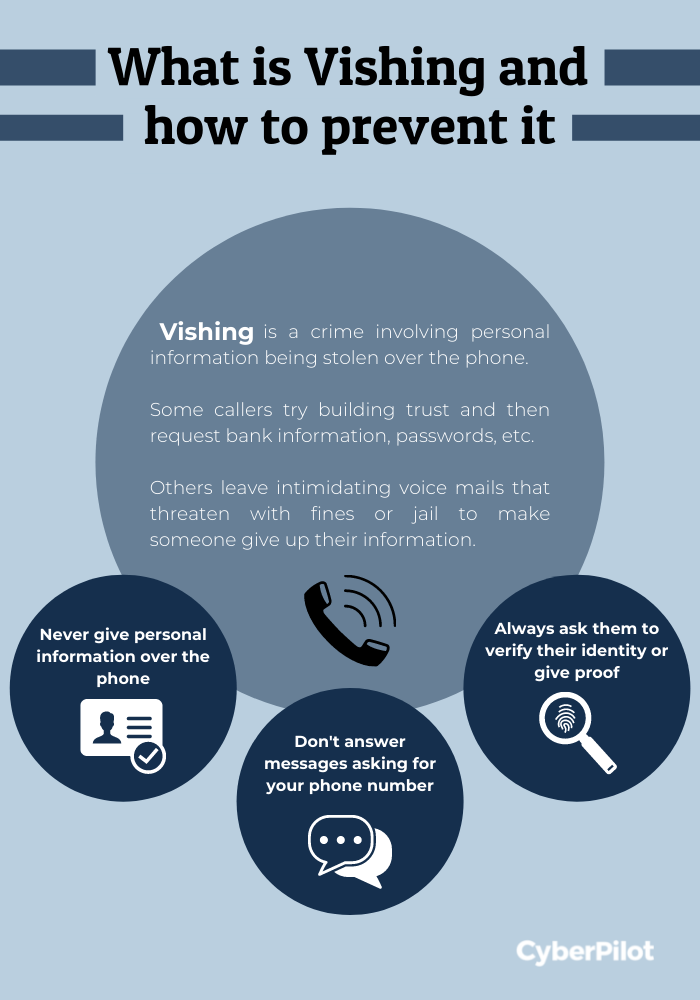
Vishing ist eine Form von Cyberkriminalität, bei der Kriminelle über Telefonanrufe persönliche Daten stehlen. Es wird auch Telefon-Phishing genannt. Cyberkriminelle rufen ihre Opfer an und überreden sie, persönliche Daten wie Kreditkartendaten, Passwörter und Adressen preiszugeben. Manche treten dabei forsch und fordernd auf, andere geben vor, dem Opfer helfen zu wollen, eine Strafanzeige zu vermeiden. Eine weitere häufige Taktik sind drohende Sprachnachrichten, in denen das Opfer aufgefordert wird, sofort zurückzurufen, da ihm sonst eine Verhaftung, die Sperrung seiner Bankkonten oder Schlimmeres drohe.
Wie funktioniert Vishing?
Damit ein Vishing-Angriff gelingt, gehen Cyberkriminelle in mehreren Schritten vor. Zuerst brauchen sie die Telefonnummer ihres Opfers. Diese bekommen sie meist über Phishing-E-Mails, in denen das Opfer gebeten wird, mit seiner Telefonnummer zu antworten, oder mit spezieller Software, die Telefonnummern nach Vorwahl sucht. Ist der Phishing-Angriff erfolgreich, hat der Angreifer das Vertrauen des Opfers gewonnen. Das Opfer erwartet dann einen Anruf und vermutet kaum einen Angriff. Hat der Cyberkriminelle das Opfer am Telefon, versucht er, es zur Preisgabe persönlicher Daten wie seiner Bankverbindung zu bewegen. Dabei setzen die Angreifer vor allem auf Vertrauen und Angst.
Beispiele für Vishing-Angriffe
Es gibt verschiedene Arten von Vishing-Angriffen. Hier sind einige der häufigsten, die Sie kennen sollten.
Betrug im Namen der Bank
Vishing-Angreifer geben sich unter Umständen als Ihre Bank oder Ihr Kreditkartenunternehmen aus, um Betrug zu begehen. Als vermeintliche Bankmitarbeitende erzählen sie dem Opfer zum Beispiel, sein Konto sei in Gefahr und es müsse Geld auf ein „sicheres Konto“ überweisen. Sie fragen möglicherweise nach den Online-Banking-Zugangsdaten, um selbst auf das Konto zuzugreifen und Überweisungen zu tätigen. Oder sie bitten das Opfer, eine Software zur Bildschirmfreigabe herunterzuladen, damit sie den Computer sehen oder steuern können. So lässt sich das Konto leichter übernehmen. Denken Sie daran: Diese Institutionen haben Ihre Telefonnummer meist schon in ihren Unterlagen. Wenn Sie also eine E-Mail erhalten, in der nach Ihrer Telefonnummer gefragt wird, ist sie wahrscheinlich nicht echt.
Betrug durch falschen technischen Support
Bei dieser Masche geben sich Betrüger als Techniker eines bekannten Unternehmens aus. Sie rufen ihr Opfer an, melden verdächtige Aktivitäten auf seinem Konto und bitten es, seine Kontodaten zu bestätigen. Während des Gesprächs fragen sie nach der E-Mail-Adresse und kündigen eine E-Mail mit einem Link zu einer Software an, die angeblich verhindern soll, dass das Konto kompromittiert wird. Tatsächlich installiert das Opfer ahnungslos Schadsoftware auf seinem Computer. Eine zweite häufige Taktik: Die Betrüger behaupten, sie hätten ein Problem mit dem Computer des Opfers gefunden. Sie bitten um Fernzugriff auf den Computer und tun so, als würden sie einen Diagnosetest durchführen. Anschließend versuchen sie, das Opfer für die Behebung eines Problems bezahlen zu lassen, das es gar nicht gibt.
Steuerbetrug
Steuerbetrug ist für Angreifer ein lohnender Weg, an die Finanzdaten ahnungsloser Opfer zu kommen. Meist beginnt er mit einer aufgezeichneten Sprachnachricht über ein angebliches Problem mit der Steuererklärung des Opfers. Darauf folgt die Warnung, dass ein Haftbefehl erlassen wird, wenn das Opfer nicht zurückruft. Ruft das Opfer zurück, wird es gedrängt, Finanzdaten preiszugeben. Alternativ soll es auf einen Link klicken, den die Betrüger per E-Mail oder SMS geschickt haben. Die Drohung mit einem Haftbefehl ist ein gutes Beispiel dafür, wie Cyberkriminelle mit Angst arbeiten.
So verringern Sie das Risiko von Vishing-Angriffen
Für Privatpersonen und Unternehmen ist es wichtig, die Anzeichen von Vishing zu kennen und das Risiko solcher Angriffe zu verringern. Das sollten Sie bei einem möglichen Vishing-Angriff beachten:
Geben Sie am Telefon niemals persönliche Daten heraus
Achten Sie auf die Sprache des Anrufers. Seien Sie bei Drohungen oder dringenden Aufforderungen jeder Art vorsichtig
Stellen Sie immer Fragen. Verlangen Sie Nachweise, wenn Ihnen jemand einen Gewinn verspricht oder etwas verkaufen will. Weigert sich der Anrufer, sich auszuweisen, legen Sie auf
Antworten Sie nicht auf E-Mails oder Nachrichten, in denen nach Ihrer Telefonnummer gefragt wird. Das ist meist der erste Schritt eines gezielten Vishing-Angriffs
Was ist Smishing?
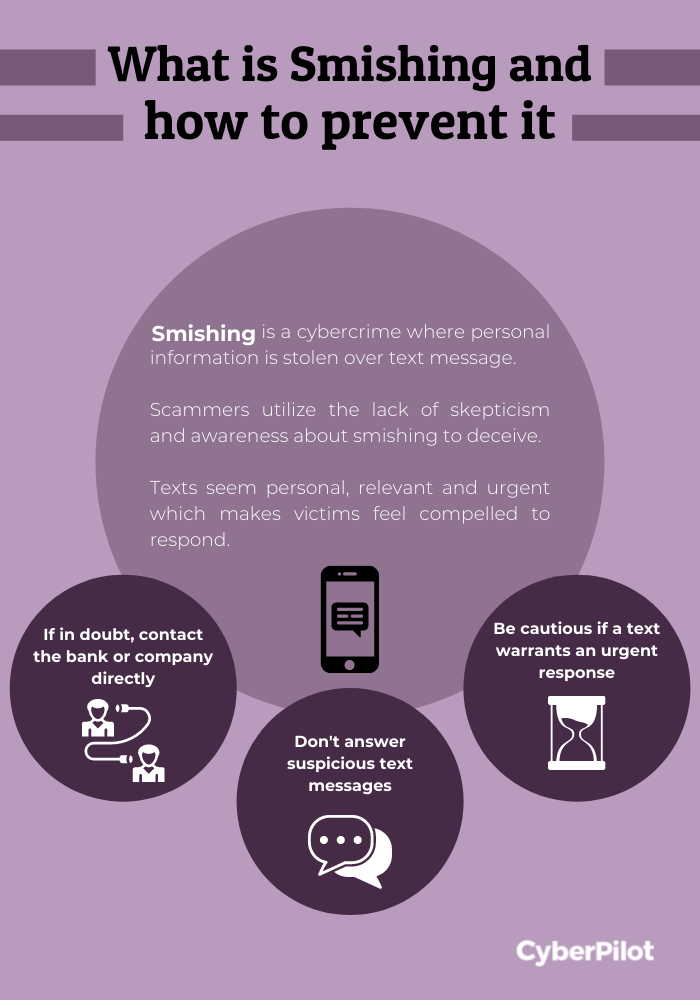
Beim Smishing versuchen Cyberkriminelle, Sie per Textnachricht zur Preisgabe persönlicher Daten zu bringen. Smishing ist immer beliebter geworden, weil Menschen einer Nachricht in einer Messaging-App auf dem Handy eher vertrauen als einer E-Mail. Die meisten von uns denken bei Phishing nicht an SMS, aber Cyberkriminelle können Telefonnummern heute leicht über Online-Verzeichnisse und Apps finden, die Nummern generieren.
Wie funktioniert Smishing?
Cyberkriminelle nehmen eine Identität an, der ihre Opfer vertrauen, um sie zu täuschen und ihr Misstrauen zu verringern. So können sie die Entscheidungen ihrer Opfer beeinflussen. Sie nutzen Situationen, die für das Opfer relevant sein könnten, und lassen die Nachricht dabei möglichst persönlich wirken. Ziel ist es, Emotionen zu wecken und Dringlichkeit zu erzeugen, damit wenig Raum für kritisches Nachdenken bleibt. Mit Vertrauen, Relevanz und Emotionen schaffen Angreifer Situationen, in denen sich ihre Opfer gedrängt fühlen zu reagieren.
Beispiele für Smishing-Angriffe
Es gibt verschiedene Arten von Smishing-Angriffen. Hier sind einige der häufigsten, die Sie kennen sollten.
Betrug mit „ungewöhnlichen Aktivitäten“
Cyberkriminelle geben sich als seriöse Organisationen aus, um Menschen dazu zu bringen, auf verdächtige Links zu klicken. Darüber können sie Zugriff auf Ihr Gerät sowie Ihre persönlichen und finanziellen Daten erhalten. Viele Unternehmen benachrichtigen ihre Kunden heute zur Sicherheit, wenn von einem anderen Gerät oder Ort auf ihr Konto zugegriffen wurde. Cyberkriminelle kopieren diese Methode und schicken Warnungen mit verdächtigen Links, über die das Opfer prüfen soll, woher der Zugriff kam. Eine SMS mit dem Hinweis „verdächtige Aktivität auf Ihrem Konto“ lässt natürlich die Alarmglocken schrillen. Genau deshalb funktioniert diese Masche so gut: Das Opfer steht unter Zeitdruck, gerät in Panik und ist verwirrt – ein Rezept für eine Katastrophe.
Geschenkkarten-Betrug
Geschenkkarten-Betrug beruht auf Identitätsvortäuschung und Social-Engineering-Taktiken, mit denen Opfer dazu gebracht werden, Geschenkkarten zu kaufen. Oft geben sich die Angreifer als Kolleginnen, Kollegen oder Vorgesetzte des Opfers aus. Sie erfinden eine Geschichte, für die sie Ihre Hilfe brauchen: eine Überraschungsparty im Büro, eine Firmenveranstaltung oder eine einfache Besorgung. Was auch immer der Grund ist, sie bitten Sie, mit Geschenkkarten zu bezahlen, und versprechen, Ihnen das Geld später zurückzugeben. Sobald Sie aber die Kartennummer und die PIN weitergeben, ist das Geld weg. Diese Angriffe funktionieren, weil sie ein einfacher und schneller Weg sind, an Geld zu kommen, besonders wenn sich die Nachricht als jemand aus der eigenen Organisation ausgibt.
So verringern Sie das Risiko von Smishing-Angriffen
Mit ein paar Schritten können Sie verhindern, Opfer von Smishing zu werden. Ein Angriff kann nur Schaden anrichten, wenn Sie antworten oder auf andere Weise reagieren. Eine SMS allein richtet keinen Schaden an, solange Sie nichts tun. Das sollten Sie beachten, wenn Sie einen Smishing-Angriff vermuten:
Antworten Sie nicht auf die Nachricht. Angreifer setzen auf Ihre Neugier, aber Sie können sich weigern, darauf einzugehen.
Werden Sie langsamer, wenn eine Nachricht dringend ist, und gehen Sie vorsichtig vor. Eine SMS, die eine sofortige Antwort verlangt oder eine Frist setzt, kann ein Zeichen für Smishing sein.
Rufen Sie Ihre Bank oder das Unternehmen direkt an, wenn Sie Zweifel an einer Nachricht haben.
Prüfen Sie die Telefonnummer. Ungewöhnliche Nummern, zum Beispiel vierstellige, können ein Zeichen für Smishing sein.
Was tun, wenn Sie Opfer von Smishing werden?
Wenn Sie bereits Opfer eines Smishing-Angriffs geworden sind, ist ein Plan wichtig. Um den Schaden zu begrenzen, sollten Sie:
den vermuteten Angriff der für IT verantwortlichen Person melden
Ihre Kreditkarte sperren lassen, um weiteren oder laufenden Identitätsbetrug zu verhindern
alle Passwörter und PINs ändern, wo es möglich ist
Ihre Finanzen, Ihre Kreditwürdigkeit und Ihre Online-Konten auf ungewöhnliche Anmeldeorte und andere Aktivitäten überwachen
Sicherheitsbewusstsein in der Organisation aufbauen
Ein erster Schritt, um das Risiko solcher Angriffe zu verringern, ist es, Ihre Mitarbeitenden darin zu schulen, die Anzeichen von Vishing und Smishing zu erkennen. Dafür brauchen Sie eine Kultur des Sicherheitsbewusstseins in Ihrer Organisation. Das gelingt zum Beispiel mit unseren Postern zur Cybersicherheit, mit Phishing-Training und mit Awareness-Kursen für Ihre Mitarbeitenden.