
Phishing er en av de vanligste formene for nettangrep. Derfor er phishing training, der de ansatte lærer å gjenkjenne og håndtere phishing-e-poster, en sentral del av mange organisasjoners IT-sikkerhet. I dette blogginnlegget viser vi hvordan du gjennomfører en phishing test for ansatte, og gir deg noen gratis eksempler på phishing-kampanjer til inspirasjon.
Derfor er phishing tester viktige
Phishing er en av de farligste IT-sikkerhetsrisikoene for enhver virksomhet, og en av de vanligste angrepsformene. Sikkerhetsbrudd som skyldes phishing, er svært kostbare. Ifølge IBMs rapport fra 2021 kostet et sikkerhetsbrudd som følge av phishing i gjennomsnitt 4,65 millioner dollar. Det er mye penger å tape på det som ofte starter som en liten feil i innboksen!
Siden phishing er en så stor trussel, er det viktig at de ansatte kjenner igjen slike e-poster, slik at de ikke lar seg lure til å gi fra seg sensitive opplysninger. En phishing test er en god måte å la dem øve på dette under trygge forhold. Resultatene viser deg også om det er hull i sikkerhetsarbeidet som må tettes.
Veiledning: Slik gjennomfører du en phishing test for ansatte
Hvis du skal starte med phishing training i organisasjonen, bør du først bruke litt tid på å planlegge. Det sparer deg for tid når programmet er i gang, og bidrar til at alt går som smurt. Les videre for våre anbefalinger!

Forbered phishing testen
Bestem om du skal informere de ansatte
Før du sender ut simulerte phishing-e-poster, må du bestemme hvor mye de ansatte skal vite om testen. Avhengig av de ansatte kan du velge å ikke si noe, slik at du får helt realistiske resultater. Vet du derimot at de ansatte vil reagere på å bli testet uten å vite det, er det best å informere dem på forhånd.
Holder du testen hemmelig i første omgang, får du mer realistiske resultater. Siden de ansatte ikke venter phishing-e-poster, får du et bedre bilde av hvor godt forberedt og hvor sårbare de er for ekte angrep. Samtidig risikerer du at de ansatte føler seg gransket og lurt – særlig hvis resultatene brukes til å peke ut enkeltpersoner.
Informerer du om testen før den første simulerte phishing-e-posten sendes ut, bidrar du til åpenhet i organisasjonen. Det er også en fin anledning til å minne alle om rutinene for IT-sikkerhet, hva phishing er, hvordan man oppdager det i innboksen og hva som kan skje hvis man gir fra seg sensitive opplysninger.
Det kan være vanskelig å avgjøre om de ansatte skal informeres, men tar du hensyn til både bedriftskulturen og de ansattes beste, finner du løsningen som passer for dere.
Kundene våre foretrekker som regel å ikke informere brukerne før den første testen, men forteller om programmet etterpå. Den løsningen kan passe for dere også.
Minn de ansatte på rapporteringsrutinen
Informerer du om phishing testen på forhånd, er det også en fin anledning til å gå gjennom rutinene for rapportering. Sørg for at alle vet hva de skal gjøre hvis de mistenker at de har fått en skadelig e-post: Hvem skal de rapportere til, og hvordan? Hva bør de gjøre, og hva bør de IKKE gjøre med e-posten?
Holder du testen skjult i første omgang, kan den første simulerte phishing-e-posten gi deg verdifull innsikt i hvor godt de ansatte forstår rapporteringsrutinen. Noen ganger tror ansatte at det finnes tre eller fire ulike steder å rapportere mistenkelige e-poster. Etter vår erfaring er innsikten i hvordan de ansatte rapporterer, noe av det viktigste kundene våre får ut av phishing testene. Etter den første testen kan du kalle inn til et møte, diskutere programmet med de ansatte og gi en rask oppfriskning av rutinen.
Tips til hvordan du lager en god simulert phishing-e-post
Hvis du ikke samarbeider med en leverandør av phishing training, vil du sannsynligvis bruke en del tid på å lage e-postene selv. For å gi de ansatte øvelse i å kjenne igjen ekte phishing er det viktig at e-postene er troverdige og bruker de samme metodene som de kriminelle. Her er noen tips som hjelper deg i gang.
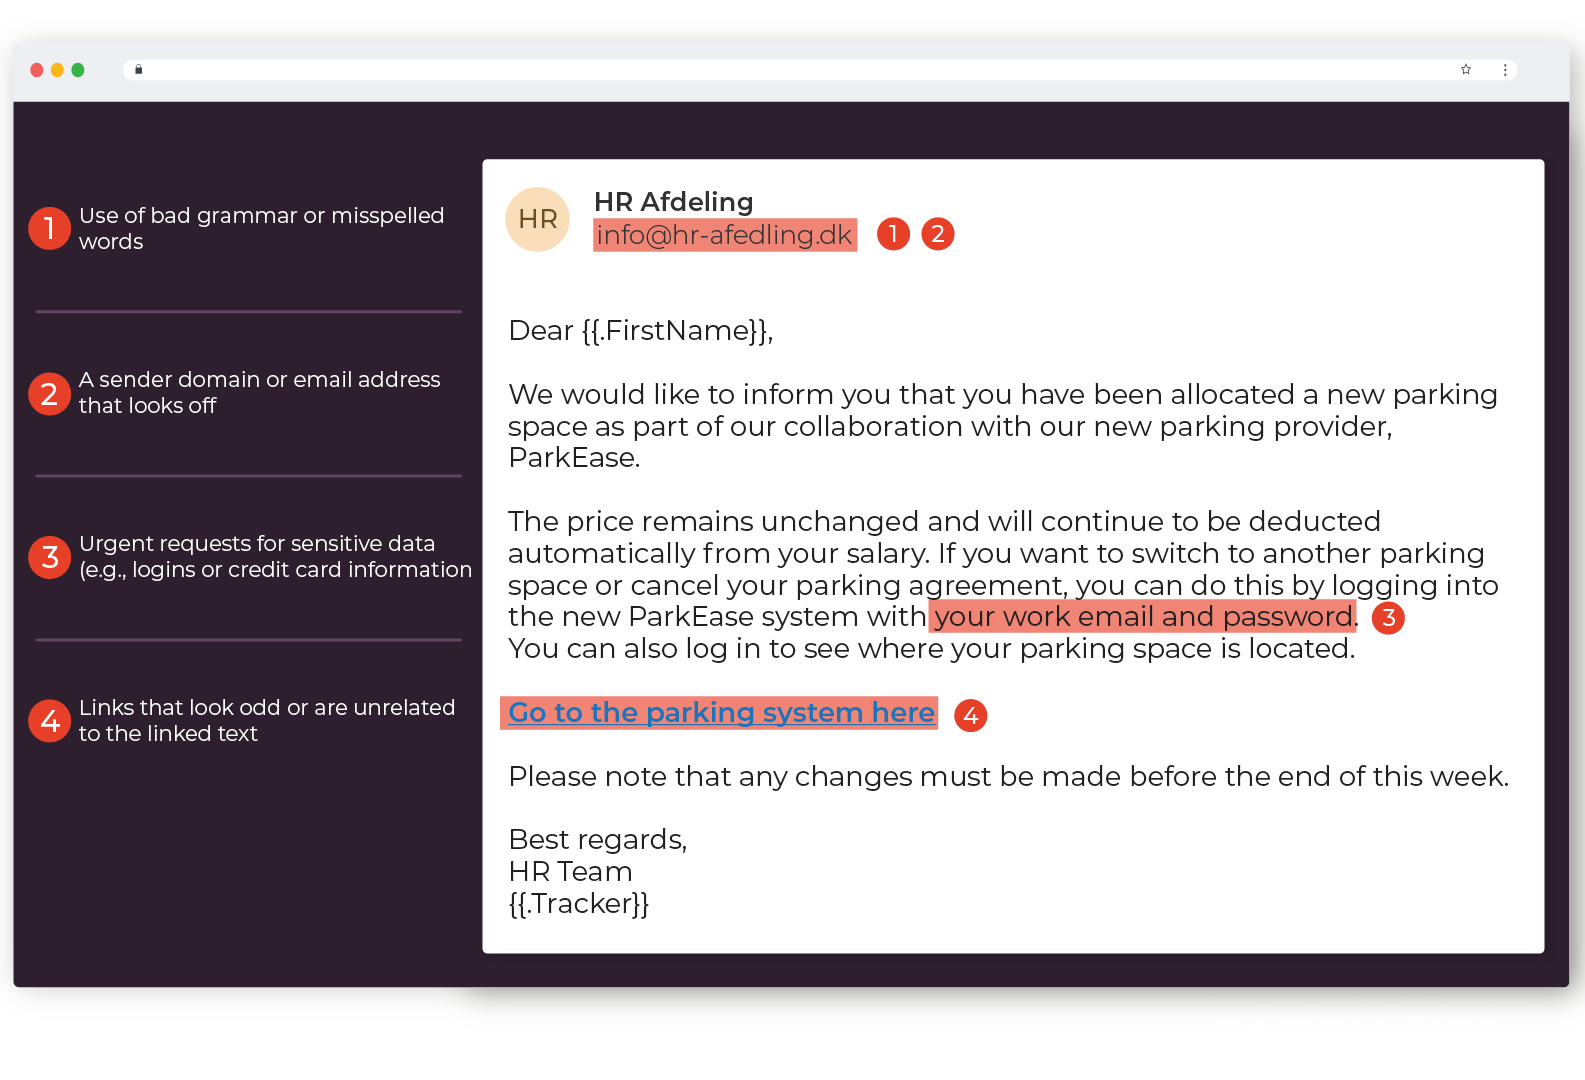
(Et eksempel på en av våre egne simulerte phishing-e-poster)
Bruk vanlige phishing-kjennetegn
Selv om phishing-e-poster ofte ser forskjellige ut, er det en del ting som går igjen. For eksempel:
Dårlig grammatikk eller feilstavede ord
Generelle eller uvanlige hilsener
Et avsenderdomene eller en e-postadresse som ser mistenkelig ut
Vedlegg med uvanlig filtype
Lenker som ser merkelige ut eller ikke samsvarer med lenketeksten
Hasteforespørsler om sensitive opplysninger (f.eks. innloggingsinformasjon eller kredittkortopplysninger)
Dette er noen typiske tegn på phishing som du kan bruke i e-postene dine, og som er et godt utgangspunkt når du lager testene. Har teamet god forståelse for phishing, kan disse tegnene gjøre det for enkelt. Dårlig grammatikk og stavefeil blir for eksempel stadig sjeldnere i phishing-e-poster fordi de kriminelle blir flinkere, ikke minst med hjelp av AI, og fordi søppelpostfiltrene fanger opp de mest åpenbare forsøkene. For å gjøre testen mer effektiv kan du blande inn andre tegn som gjør e-postene vanskeligere å avsløre.
Gjør e-postene fristende
For at et phishing-angrep skal lykkes, må mottakeren føle behov for å handle. Kombiner noen av disse taktikkene med de grunnleggende phishing-tegnene for å gjøre test-e-postene enda mer effektive:
Krev at mottakeren handler raskt
Spill på følelser (frykt og spenning fungerer bra)
Tilby en attraktiv belønning
Bruk en autoritetsperson for å utnytte tilliten (se innlegget vårt om direktørsvindel)
Med disse teknikkene blir det vanskeligere for de ansatte å la være å klikke. Husk: jo mer troverdige e-postene er, desto flinkere blir teamet til å oppdage skadelige e-poster.
Hold deg også oppdatert på trender innen phishing, slik at du kan bruke dem i testene.
Her er fire eksempler på phishing-kampanjer som vi har laget og testet hos kundene våre.
Lag en tidsplan
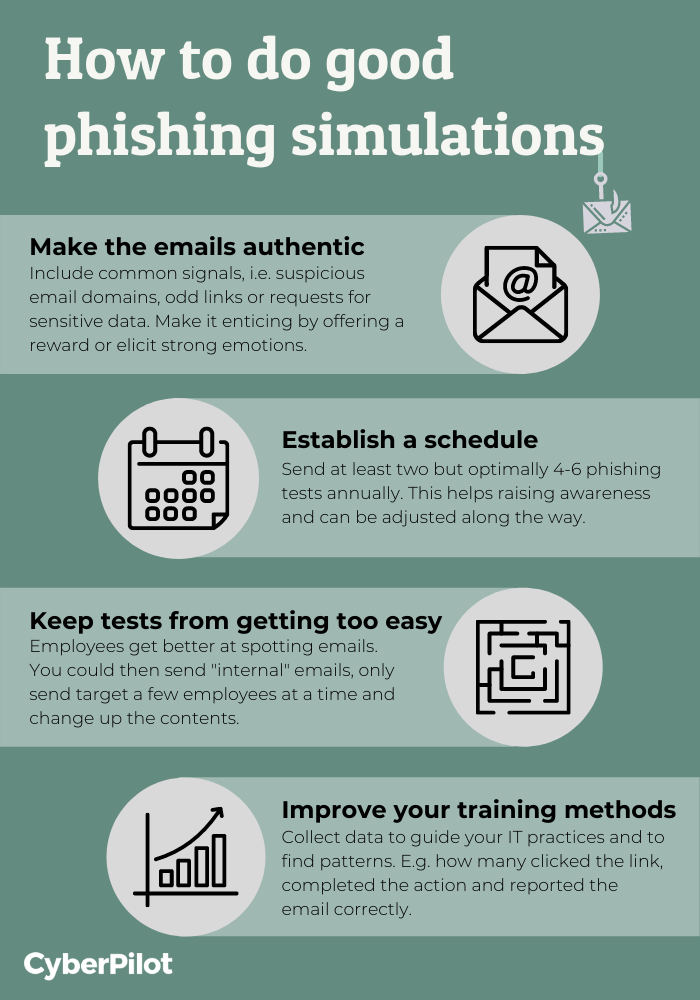
Du må også bestemme hvor ofte du skal sende simulerte phishing-e-poster, slik at du har en fast plan. Planen kan selvsagt justeres underveis. Du kan også sende phishing tester oftere til ansatte som har gått på tidligere tester.
Hvor ofte er ofte nok?
Vi anbefaler å sende simulerte phishing-e-poster minst to ganger i året, men fire til seks ganger i året er bra hvis du har ressurser til det. Det viktigste er å teste ofte nok til at årvåkenheten holdes oppe, uten at de ansatte går lei. For mange tester kan føre til at de ansatte bare venter på neste test i stedet for å bruke ferdighetene sine.
Send ut de simulerte phishing-e-postene
Når du har informert om testen, laget noen e-poster og satt opp en tidsplan, er du klar til å sende!
Den første test-e-posten bør være middels vanskelig. Da får du et realistisk bilde av hvordan de ansatte ville reagert på en ekte phishing-e-post. Avhengig av målene dine kan du også starte med en vanskelig e-post, hvis du vil vise hvor farlige phishing-e-poster kan være. Resultatene fra den første testen blir utgangspunktet for å måle fremgangen.
Unngå at testene blir for enkle
Etter hvert som de ansatte blir flinkere til å oppdage phishing, kan du gjøre testene vanskeligere. En måte er å la e-posten se ut som den kommer fra en intern avsender i stedet for en ekstern. Vi er mindre på vakt når vi tror en e-post kommer fra en kollega, og derfor lykkes «interne» e-poster oftere. Det er også lett for kriminelle å finne navn og roller i organisasjonen, særlig hvis dere har en «Om oss»-side eller de ansatte er på LinkedIn. En forespørsel om bankopplysninger vurderes helt forskjellig avhengig av om den kommer fra økonomiavdelingen eller fra en «nigeriansk prins»! En troverdig avsender gjør e-posten mer målrettet og lærer de ansatte å kjenne igjen en farlig type phishing som kalles spear phishing.
En annen strategi er å sende e-poster til bare noen få ansatte om gangen. Da unngår du at de ansatte advarer hverandre, og de får teste ferdighetene sine på egen hånd. Vi anbefaler også å variere temaene i phishing-simuleringene, fordi et tema kan være lett for noen og vanskelig for andre.
Phishing training er som å trene på treningssenter
Når programmet har kjørt en stund, kan det være fristende å la det gå i glemmeboken. Likevel er det viktig å holde det i gang, selv om de ansatte gjør det bra.
Phishing training ligner på fysisk trening: Løfter du vekter hver dag i et halvt år, føler du deg sterk og tenker kanskje at du ikke trenger å trene mer. Men slutter du plutselig, blir musklene svakere, og det krever mye innsats å komme tilbake. Hjernen fungerer på samme måte! Uten jevnlig trening vil de ansatte få vanskeligere for å gjenkjenne phishing.
Programmet handler ikke bare om å holde de ansatte på alerten. Det er også en måte å lære dem om nye former for phishing, og å sørge for at nyansatte får samme opplæring som resten.
Kort sagt er kontinuerlig testing den beste måten å forberede de ansatte på ekte phishing.
Bruk resultatene til å gjøre opplæringen bedre
Dataene du samler inn fra phishing testene, er verdifulle for å gjøre sikkerhetsarbeidet mer målrettet. Dette bør du måle i hver kampanje:
Antall personer som klikket på lenken
Antall personer som gjennomførte den forespurte handlingen (for eksempel delte personopplysninger)
Antall personer som rapporterte e-posten på riktig måte
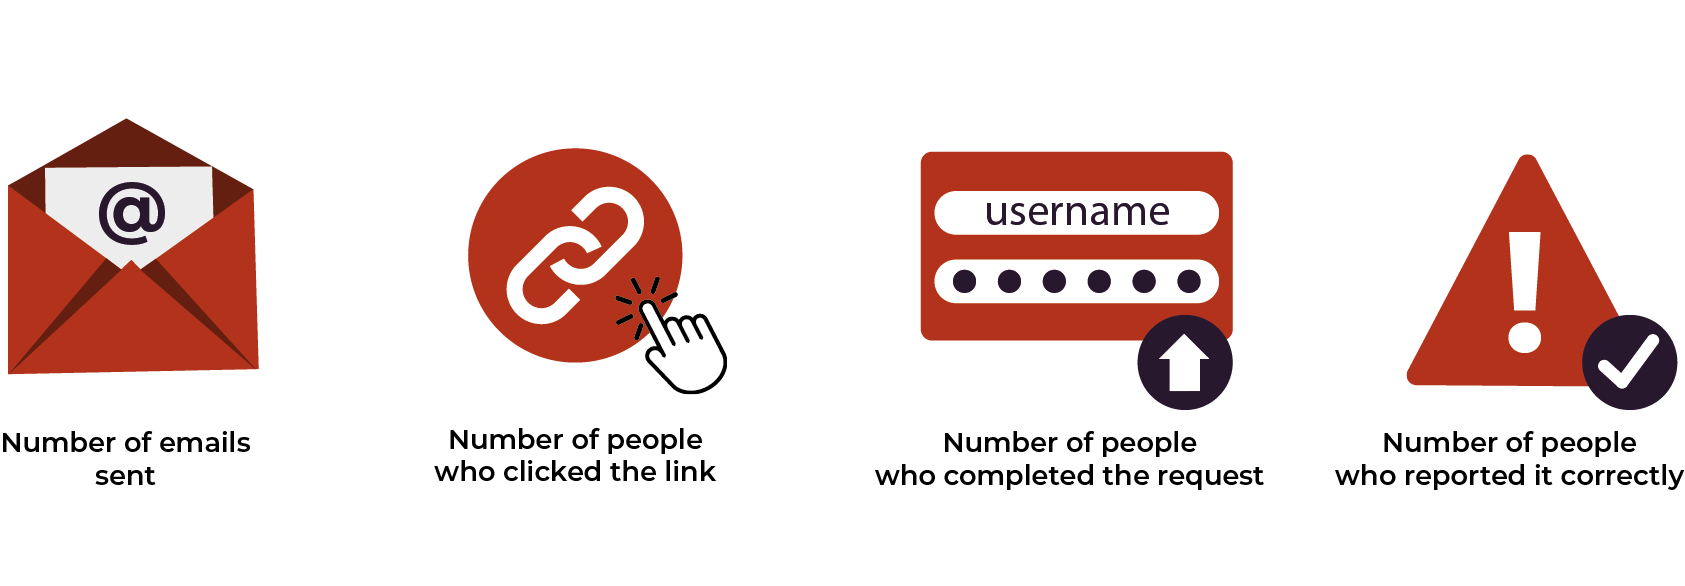
Med disse dataene kan du se mønstre. Du kan for eksempel bruke dem til å:
Planlegge videre security awareness training
Se hvor godt de ansatte følger rapporteringsrutinene
Gi ekstra opplæring til de ansatte som trenger det mest
Vurder å samarbeide med en ekstern partner
Siden phishing training bør være en kontinuerlig prosess, kan det ta mye tid å holde programmet i gang. Derfor kan det være lurt å jobbe med en ekstern leverandør, som sparer deg for tid på å lage test-e-poster, administrere testene og analysere resultatene.
Vår phishing training gjør nettopp det. Vi lager og sender simulerte phishing-e-poster til de ansatte, mens du følger med i en plattform med resultater og innsikt i hvordan ulike team gjør det. Ta gjerne kontakt hvis du vil vite mer.
Kombiner phishing tester med security awareness training
Phishing tester er viktige for teamet ditt, men de bør ikke være alt dere gjør! Se på dem som en del av et større program for sikkerhetsbevissthet. Akkurat som når du lærer å kjøre bil, trenger du både teori og praksis: security awareness training og simulerte øvelser gir sammen en sterk sikkerhetskultur.
Gjennom arbeidet vårt med IT-sikkerhet har vi sett at et årvåkent team er det som gjør en bedrift motstandsdyktig mot cyberangrep. Derfor er det så viktig å bygge en sterk digital sikkerhetskultur. I tillegg til phishing training bør du ta i bruk andre tiltak som øker bevisstheten om IT-sikkerhet og gjør de ansatte til ditt sterkeste forsvar.